

AIの安全性とデータプライバシー
プライバシー、データ衛生、セキュリティ上の障害パターン、ガバナンス、安全なAI連携。
48件のコンテンツ (記事37件 · 動画11件)
ここから開始
一覧を見る前に、まずおすすめのコンテンツをいくつかご覧ください。
 7 分の読書
プライバシー入門:ChatGPTが記憶し、参照し、共有するもの
学習、メモリ、保存、第三者への共有を分けて考えます。一時チャットや有料プランを、機密情報を共有してよいという許可と受け取らず、自分のアカウントに関わる設定を確認しましょう。
AI初心者 8 分の読書
職場でAIを使う際のプライバシーとデータ衛生
職場でAIを使う際のプライバシーと機密保持のリスクを抑えるための実践ガイドです。貼り付ける前に、具体的な製品、プラン、設定、データ、適用される規則を確認してください。
初心者 14 分の読書
プロンプトインジェクションとLLMセキュリティ:脅威モデルと多層防御
プロンプトインジェクションは恒久的に存在するLLMセキュリティ上の脅威であり、プロンプトの書き方の誤りではありません。脅威モデル、データ境界、ツール権限、回帰テスト、監視、インシデント対応について解説する本番環境向けガイドです。
上級者このトピックの他の記事
 8 分の読書
Hermes Agentの最初の1週間:メモリの整理、スキル、ツールの承認
Hermes Agentを安全に始める最初の1週間です。インストールとスモークテストを行い、MEMORY.mdとUSER.mdを整理し、スキルを1つ追加し、ファイル書き込みを制限して、シェルアクセスを無効化または隔離します。
中級者 7 分の読書
Hermesのwebhook:巨大な万能プロンプトを使わないイベント駆動エージェント
送信元に適した認証、ポート8644のヘルスチェック、小さな名前付きルートでHermes Agentのwebhookを設定し、イベントを配信先が明確なエージェント実行へ変えます。
中級者 8 分の読書
n8n AIノードの冪等性、再試行、人による承認ゲート
AIノードはCRUD APIとは違う形で失敗します。n8nの再試行、冪等性キー、人をループに入れるゲート、ログを設計し、不安定なモデル呼び出しがメールの二重送信やレビューの省略を起こさないようにします。
中級者 8 分の読書
n8nからvLLMなどのOpenAI互換エンドポイントを呼び出す
n8nのHTTP RequestノードからローカルのOpenAI互換/v1/chat/completionsエンドポイントを呼び出します。認証、タイムアウト予算、ベースURLの確認、非公開ネットワーク境界を明示的に設定します。
中級者 10 分の読書
DGX Spark上のNemoClaw:導入・セキュリティ計画
DGX Spark上のNVIDIA OpenShell内でOpenClaw、Hermes、またはDeep Agents Codeを評価するための計画です。現行のオンボーディング、ポリシー層、推論ルーティング、必要な受け入れ証拠を扱います。
上級者 8 分の読書
OpenClawの許可リスト、ペアリング、グループメンションのセキュリティ
OpenClawの本当のセキュリティ境界は、チャネルの許可リスト、DMのペアリング、グループでのメンション規則です。ツールにはシェル、ファイル、ブラウザが含まれる可能性があるからです。実務で使えるロックダウン用チェックリストを紹介します。
中級者 9 分の読書
OpenClawパーソナルゲートウェイの設定:インストール、初期設定、ダッシュボード
OpenClawの概要、セルフホスト型マルチチャネルゲートウェイのインストールと初期設定、ポート18789でのControl UIの開き方、セキュリティー基準を省略せずに使えるNodeバージョンを説明します。
中級者 10 分の読書
OpenClawのスキル、heartbeatによる自律動作、承認ゲート
OpenClawがスキルを読み込む仕組み、heartbeatの定期ターン、ホストのシェル実行を制限する方法、ブラウザー自動化を厳しいポリシーとレビュー済みワークフローの確認下に置く方法を説明します。
中級者 6 分の読書
銀行明細をAIに貼り付けない
口座番号、残高、取引相手、給与の記録は、一般利用者向けAIに入力してはいけません。明細全文、スクリーンショット、PDFエクスポートをアップロードせず、必要な項目だけを手入力し、伏せ字にしてリテラシー支援を得る方法を解説します。
AI初心者 6 分の読書
住まいの写真と間取り図:アップロード前のプライバシー
室内写真や間取り図を一般向けAIにアップロードすると、住まいの配置、貴重品、子どもの部屋、セキュリティ上の手掛かりが漏れるおそれがあります。何を伏せ、何をオフラインに保ち、家の情報を広く開示せずに計画支援を得るかを確認する、プライバシー優先のチェックリストです。
AI初心者 5 分の読書
クライアント案件で使う個人AIルール
クライアントのブリーフ、草稿、データを個人向けAIツールへ入力する前に、一ページの個人ポリシーカードを書いてください。絶対に貼り付けないもの、クライアントの同意が必要なもの、価格と業務範囲は自分で決めること、人間の専門家へ相談するタイミングを定めます。フリーランサーには雇用主のAIポリシーがないため、自分のルールが必要です。
AI初心者 7 分の読書
尊厳と文脈を保つ介護の引き継ぎ
家族、勤務シフト、新たな有償介護者へケアを引き継ぐとき、伝わるのはタスクリストと慌ただしい口頭説明だけになりがちです。このテンプレートは、AIに行動ラベルを付けさせず、ケアを受ける本人の好みも引き継ぎます。
初心者 8 分の読書
慢性疾患の事務:治療計画ではなくケア・カレンダーを作る
ケア運用ボードは、予約、処方薬の補充依頼、書類、送迎、フォローアップを調整しつつ、ケアチームの指示をそのまま保持し、臨床に関わる質問はすべて有資格の専門家へエスカレーションできます。
中級者 7 分の読書
誰かの写真をAI編集・共有する前に同意を取る
友人の写真をAIツールにアップロードして背景を消したり、笑顔を差し替えたり、イラストに変えたりするのは、小さく個人的な編集に感じられます。写真の中の人にとっては、決める機会がなかった、はるかに大きな決定になりえます。
初心者 6 分の読書
銀行の取引履歴を開示せずに、見直せていないサブスクを見つける
銀行口座にAIツールを接続せず、端末上で機密情報を伏せた取引明細から、継続課金と見直し漏れを確認します。信頼度を付けた加盟店一覧と、人が実行する解約チェックリストを作ります。
初心者 7 分の読書
医療文書を、医療助言に変えずに理解する
退院時の記録や検査報告書には、読み方を教わったことのない臨床上の略記が並んでいることがあります。原文、平易な言い換え、不明点、担当医への質問という四列を使い、結果が自分にとって何を意味するかを判断させずに、AIで言葉を読み解きます。
初心者 7 分の読書
高齢の親の意思を尊重しながら、ケアを調整する
きょうだいで親のケアを調整し始めると、情報はグループチャットに散らばり、当の本人が置き去りになりがちです。何を誰と共有するかについて同意を確認し、緊急情報と事務情報を厳密に分けた記録なら、実務を整理しながら、親本人の意思を判断に反映できます。
初心者 7 分の読書
このAI製品に子どものデータを預けても安全か:プライバシー確認表
年齢条件、データ収集、保存期間、モデル学習への利用、第三者提供、保護者向け管理機能、削除方法の七点を確認します。より広い審査へ進める製品か、管理策を整えて有資格者が判断すべき候補か、問題が解決するまで使わない製品かを切り分けるための確認表です。
初心者 7 分の読書
家族の写真と物語を、歴史を捏造せずにアーカイブする
家族アーカイブの文字起こしやキャプションの下書きを作りながら、モデルの推論を確認済みの歴史と分け、承認されていないツールに子どものデータを渡さないための、同意と出所に配慮したワークフローです。
中級者 9 分の読書
溜め込まず、必要なときに取り出せる個人ナレッジシステム
明確な用途、取り出しテスト、見直し日、削除ルールに加え、機微なメモ、他人のデータ、プロバイダーが管理するアカウントへの注意点を備えた、範囲を限定した記録・取り出しシステムです。
中級者 7 分の読書
AIに任せないこと:自分なりの境界線を引く
実践的な判断基準を使い、AIの便利な支援を取り入れながらも、責任、人間関係、重要な技能を人の側に残します。
初心者 7 分の読書
音声クローン詐欺:中小企業で本当に機能する統制策
電話やビデオ会議の相手が経営者、同僚、取引先を巧みに装える状況でも、中小企業の支払いや重要な変更を守る三つの手続き的統制策を解説します。
中級者 7 分の読書
「本物」を証明する:来歴、ウォーターマーク、Content Credentials
C2PAのContent Credentialsとウォーターマークで実際に証明できること、スクリーンショットや再アップロードで失われる情報、中小企業が誠実な来歴方針に基づいてメディアを公開する方法を解説します。
中級者 6 分の読書
聞き覚えのある声でも疑う:AIを使った詐欺への対処法
声を複製した緊急連絡、なりすましメッセージ、偽の画像や動画、AIで自然に作られた詐欺への実践的な対処法です。見た目や声が本物らしくても機能する、家族向けの確認手順も紹介します。
AI初心者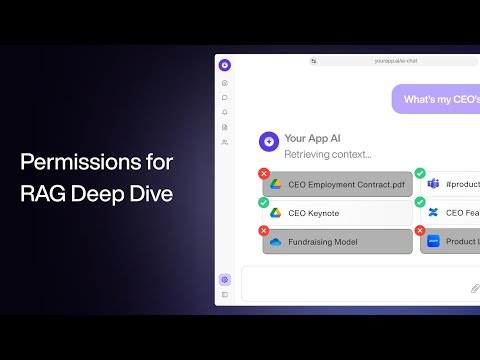 20 分
RAGの権限とアクセス制御:詳細チュートリアル
Paragon. 本番RAGの権限問題を順を追って説明し、ツール呼び出し、名前空間、ACLテーブル、関係ベースの権限を比較します。これは、検索で返してよいのは現在のユーザーに閲覧権限がある情報源だけであり、情報源となるシステムの権限を後付けにしてはならない、という記事の中核原則を直接支えます。
上級者 30 分
EU AI Actを解説:コンプライアンスを競争優位に変える|Carme Artigas
MSP GLOBAL. Carme Artigasは、EU AI Actを成立させた理事会交渉の議長を務め、この動画では、多くの中小企業がAIシステムを購入する経路となるマネージドサービスプロバイダーに向けて同法を説明しています。2025年8月のGPAI行動規範から2026年8月の適合性評価上の節目まで、当時理解されていた日程を示し、ベンダー文書について論じています。その後、[AI OmnibusであるRegulation (EU) 2026/1744](https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=OJ%3AL_202601744)により、関連するChapter IIIの高リスク要件は、Annex IIIのシステムでは2027年12月2日、Annex Iの対象システムでは2028年8月2日に移されました。棚卸し、ベンダーから得る証拠、責任者の明確化は引き続き有用ですが、動画の日付は過去のものです。
上級者 69 分
AIエージェントの現状:本番導入から得た教訓
MLOps.community. ProsusのAI担当VPとAIエンジニアが、グループの投資先企業にエージェントを導入した際、実際に何が壊れたかを報告します。本番前のプロンプトインジェクション侵入テスト、人間特有の略記をJiraエージェントが処理できずに発生した危険な書き込み、エージェント自身に前提を明示させて対処した古いコンテキスト、認知負荷を増やすエージェントを統合または停止するフォールバック設計を扱います。記事の障害モード台帳を、実際の事後検証として再現したような内容です。
上級者 7 分
DoclingでRAGとAIエージェントを高度化する
IBM Technology. RAGとエージェントの取り込み側、すなわちPDFなどのファイルを準備し、文書構造、表、レイアウトを後続の検索処理まで維持する方法を説明します。複雑な業務文書を解析する場合は特に、RAGの品質と安全性は埋め込み処理より前に決まるという記事の警告を裏付けます。
上級者 9 分の読書
AIワークフローにおけるヒューマン・イン・ザ・ループの設計パターン
人による確認は、曖昧な安全策ではありません。AIワークフローにおいて、人間が何を承認し、サンプリングし、監査し、エスカレーションし、何を決して委任しないのかを判断するための実践ガイドです。
中級者 11 分の読書
RAG向け文書を安全に取り込む:PDF、OCR、メタデータ、保持
RAGの品質は検索の前から始まります。PDF、OCR、メタデータ、権限、情報源の鮮度、削除、マルウェアリスク、運用上の所有を扱う、安全な取り込みの手引きです。
上級者 9 分の読書
AIのROIと成熟度:成果につながる導入を測る方法
ChatGPTを試した人数でAI導入を測ってはいけません。ワークフローのROI、品質、リスク、成熟度、拡大の準備状況を測るための実践的な枠組みです。
上級者 10 分の読書
社内ナレッジRAG:権限、漏えい、情報源の境界
社内ナレッジアシスタントの安全性は、検索が権限を尊重する場合にのみ確保されます。RAGの情報源の境界、ACLフィルタリング、文書のオーナーシップ、ログ記録、古い情報源の処理、回答拒否の挙動を設計する方法を説明します。
上級者 10 分の読書
本番AIの失敗モード:デモの後に何が壊れるのか
AIシステムの失敗には、ハルシネーション、古いコンテキスト、過度な迎合、プロンプトインジェクション、危険なツール実行、スキーマドリフト、弱いフォールバックなど、予測可能なパターンがあります。実運用のワークフローを提供するチームのための失敗モード台帳です。
上級者 9 分の読書
中小企業のためのEU AI法:実践的なガバナンス計画
EU AI法は大手ベンダーだけの法的課題ではありません。中小企業がAIシステム台帳、リスク分類、人による監督、透明性、ベンダー資料、導入ルールを整えるための実践的な計画です。
上級者 10 分の読書
プライベートAIの導入パターン:ローカル、VPC、自社運用、ハイブリッド
プライベートAIは一つのアーキテクチャではありません。プライバシーと制御を重視する中小企業向けに、ローカルモデル、法人向けSaaS、VPCへの導入、自社運用の推論、ハイブリッド構成を実践的に比較します。
上級者 10 分の読書
メール、カレンダー、CRMにAIを安全に接続する
権限範囲の最小化、承認ゲート、保護された監査証跡、不正・失敗時のテスト、復旧手順を使い、AIをメール、カレンダー、CRMへ接続するための、リスクに基づくガイドです。
中級者 10 分の読書
Macで動かすローカルAI:Ollama、LM Studio、そして7Bモデルで本当にできること
ローカルでのAI実行は成熟しました。OllamaまたはLM Studioと最新のMacがあれば、高性能なモデルをオフラインで、無料かつプライベートに実行できます。何ができ、何ができないのか、そして実際に恩恵を受けるユースケースを解説します。
中級者 6 分の読書
AIとの画像共有:アップロードできるもの、すべきでないもの
現代のAIは、写真、グラフ、スクリーンショット、手書き文字をテキストとほぼ同じように読み取れます。得意なこと、苦手なこと、アップロード前に行う30秒のプライバシーチェックを解説する実践的なガイドです。
AI初心者 25 分
OWASPが示すLLMへの攻撃トップ10:AIの脆弱性を解説
IBM Technology. プロンプトインジェクションから視野を広げ、LLMに関するOWASP Top 10全般を扱っています。安全でない出力処理、機密情報の漏えい、過剰なエージェンシーなど、あらゆるものにGmailやHubSpotのスコープを付与する前に理解しておきたい、まさに失敗モードの一覧です。
中級者 11 分
プロンプトインジェクション攻撃とは?
IBM Technology. Jeff Crumeによる「SUVを1ドルで買う」という例は、直接プロンプトインジェクションと間接プロンプトインジェクションが異なる問題である理由と、フィルタリングではどちらも完全には解決できない理由を、10分で説明する最も明快な解説です。取り消せない操作には、より巧妙なシステムプロンプトではなく、最小権限のスコープ、専用エージェントアカウント、人の介在が必要だという記事の主張と直接対応しています。
中級者 93 分
Sam Altman|This Past Weekend with Theo Von #599
Theo Von. 開始からおよそ12分の箇所で、Altmanは、ChatGPTとの会話には法的な秘匿特権がなく、訴訟でOpenAIが会話の提出を命じられる可能性があると認めています。このテーマで最も広く引用されている映像であり、ニュースの短い抜粋ではなく本人の言葉で聞く価値があります。対談全体は多岐にわたりますが、そのやり取りは、記事が投げかける「入力した内容を会社は実際にどう扱うのか」という問いへの率直な答えです。
AI初心者 13 分
AIビジネスモデルのセキュリティを確保する方法
IBM Technology. Jeff Crumeがライトボードを使い、生成AIがリスクをもたらす3つの領域(データ、モデル、利用方法)と、それぞれに適切なコントロールを解説します。「注意する」だけでは不十分であり、従業員として実際にどの種類のリスクにさらされているかを考える必要があるという記事の主張を理解するのに役立ちます。
初心者 11 分
シャドーAIとは?見過ごされがちなサイバーセキュリティ脅威
IBM Technology. 通常の選定基準である100Kを下回りますが、従業員が個人のChatGPTアカウントを業務上の問題に使うことこそ、多くの企業が直面する実際のリスクである理由を説明する短編動画として最も優れているため、選定しています。Crumeの「だめと言うのではなく、方法を示す」という考え方は記事の姿勢と同じです。AIを禁止するのではなく、安全な利用が容易な標準となるようにすることが目的です。
初心者 13 分
LLMへの攻撃:プロンプトインジェクション
LiveOverflow. プロンプトインジェクションを、命令と信頼できないデータを混在させるシステムに対する典型的なインジェクション攻撃として捉えます。攻撃者が無実のユーザーを陥れる、具体的なコンテンツモデレーションの例も紹介します。「モデルが標的」ではなく「アプリケーションが標的」だと見方を変えることは、記事が冒頭で示す考え方そのものです。
上級者 17 分
LLMを守る:プロンプトインジェクション対策
LiveOverflow. 実際の多層防御の手順を解説します。LLM出力の汚染解析、想定する出力形式の制限、ユーザーの分離、few-shotによる足場作り、ファインチューニング、決定性を得るためのtemperature 0、重要な処理経路での冗長化を扱います。記事の防御スタックに関するセクションと、ほぼ項目ごとに一致しています。
上級者