

Seguridad de la IA y privacidad de los datos
Privacidad, higiene de datos, modos de fallo de seguridad, gobernanza y conexiones seguras de IA.
44 contenidos (33 artículos · 11 vídeos)
Comienza aquí
Una selección inicial antes de explorar todo el contenido.
 7 min de lectura
Privacidad 101: lo que ChatGPT recuerda, ve y comparte
Distingue entre entrenamiento, memoria, almacenamiento y envío a terceros. Revisa los controles de tu cuenta sin tratar un chat temporal o un plan de pago como permiso para compartir datos sensibles.
Primeros pasos con IA 4 min de lectura
Privacidad e higiene de datos al usar IA en el trabajo
Guía práctica para reducir riesgos de privacidad y confidencialidad. Antes de compartir, verifica producto, plan, configuración, datos y reglas aplicables.
Principiante 14 min de lectura
Inyección de prompts y seguridad de los LLM: modelos de amenazas y defensa en profundidad
La inyección de prompts es una categoría permanente de riesgo para la seguridad de los LLM, no un error de redacción de prompts. Esta guía para producción aborda modelos de amenazas, límites de datos, permisos de herramientas, pruebas de regresión, monitorización y respuesta a incidentes.
AvanzadoMás sobre este tema
 8 min de lectura
Primera semana con Hermes Agent: higiene de memoria, skills y aprobaciones de herramientas
Una configuración segura para la primera semana con Hermes Agent: instalar y realizar una prueba básica, revisar MEMORY.md y USER.md, añadir una skill, limitar la escritura de archivos y desactivar o aislar el acceso al shell.
Intermedio 7 min de lectura
Webhooks de Hermes: agentes impulsados por eventos sin un prompt gigante que lo abarque todo
Configura webhooks de Hermes Agent con la autenticación adecuada para cada proveedor, controles de estado en el puerto 8644 y rutas pequeñas con nombre, para que los eventos desencadenen ejecuciones de agente enfocadas y con un destino de entrega explícito.
Intermedio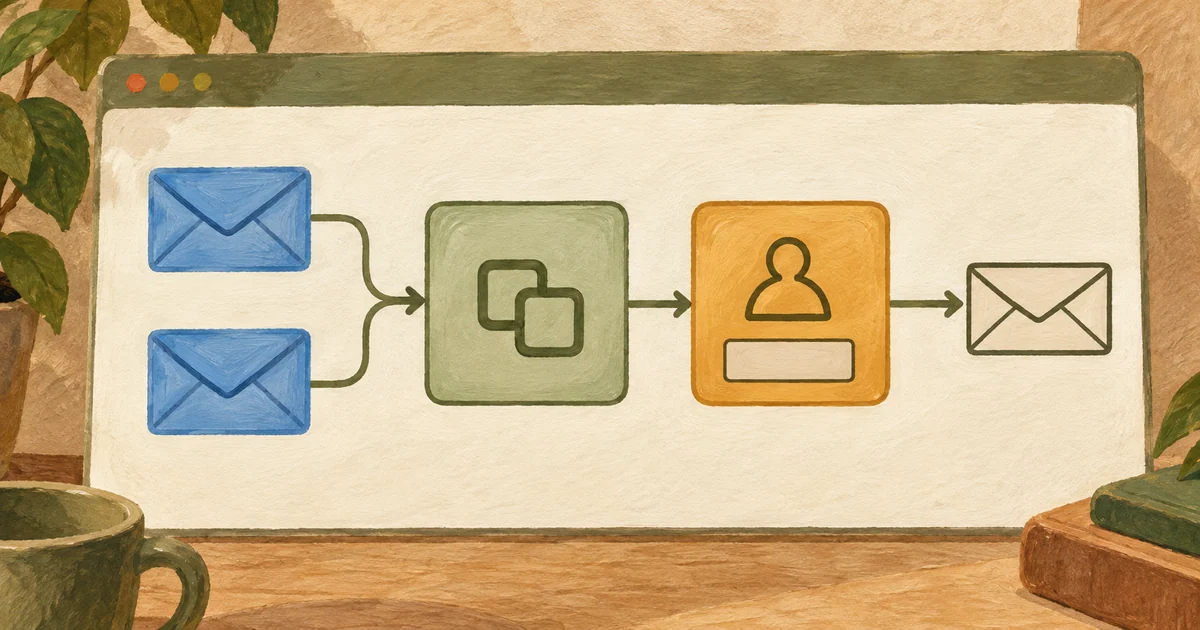 8 min de lectura
Idempotencia, reintentos y controles de aprobación humana para los nodos de IA de n8n
Los nodos de IA fallan de forma distinta a las API CRUD. Diseña reintentos, claves de idempotencia, controles de aprobación humana y registros en n8n para que una llamada inestable al modelo no duplique correos ni omita la revisión.
Intermedio 8 min de lectura
Llama a vLLM y otros endpoints compatibles con OpenAI desde n8n
Llama a un endpoint local /v1/chat/completions compatible con OpenAI desde el nodo HTTP Request de n8n, con autenticación explícita, presupuestos de tiempo de espera, comprobaciones de la URL base y un límite de red privada.
Intermedio 10 min de lectura
NemoClaw en DGX Spark: plan de despliegue y seguridad
Planifica y evalúa OpenClaw, Hermes o Deep Agents Code dentro de NVIDIA OpenShell en DGX Spark: puesta en marcha actual, capas de políticas, inferencia enrutada y evidencia de aceptación necesaria.
Avanzado 8 min de lectura
Listas de permitidos, emparejamiento y seguridad de menciones en grupos de OpenClaw
Las listas de permitidos de canal, el emparejamiento DM y las reglas de mención en grupos son el límite de seguridad real de OpenClaw — porque las herramientas pueden incluir shell, archivos y navegador. Un checklist práctico de bloqueo.
Intermedio 9 min de lectura
Configuración del gateway personal de OpenClaw: instalación, onboarding y panel de control
Qué es OpenClaw, cómo instalar y configurar la pasarela multicanal autoalojada, abrir la UI de control en el puerto 18789 y qué versiones de Node son compatibles sin omitir las bases de seguridad.
Intermedio 10 min de lectura
Skills, heartbeat y puertas de aprobación en OpenClaw
Cómo se cargan las skills de OpenClaw, cómo funcionan los turnos periódicos del heartbeat, cómo controlar la ejecución del shell del host y cómo mantener la automatización del navegador tras una política restrictiva y la confirmación de un workflow revisado.
Intermedio 5 min de lectura
Reglas personales de IA para trabajar con clientes
Antes de acercar el encargo, un borrador o los datos de un cliente a una herramienta de IA para particulares, redacta una política personal de una página: qué no introducirás nunca, qué exige permiso del cliente, qué precios y alcance seguirás decidiendo tú y cuándo recurrirás a un especialista.
Primeros pasos con IA 6 min de lectura
A caregiving handoff that preserves dignity and context
Prepare a caregiving handoff with tasks, observed routines and the person's own preferences. Record sources and dates, then check understanding through a read-back.
Principiante 8 min de lectura
Chronic-condition administration: build a care calendar, not a treatment plan
Coordinate appointments, refill requests, forms, transport, and follow-ups on a private board. Keep care-team records and consent notes out of general-purpose chatbots, and send clinical questions to the care team.
Intermedio 7 min de lectura
Pide consentimiento antes de editar con IA o compartir la foto de alguien
Subir la foto de un amigo a una herramienta de IA para quitar el fondo, cambiar una sonrisa o convertirla en una ilustración puede parecer una edición pequeña y personal. Para quien aparece en la foto, puede ser una decisión mucho más importante que nunca pudo tomar.
Principiante 5 min de lectura
Finding subscription drift without exposing your bank history
Review transaction history privately for recurring charges and drift, without connecting an AI tool to your bank account or sharing the transaction lines. Leave with a checked candidate list and a cancellation checklist you execute yourself.
Principiante 5 min de lectura
Understand a medical document without turning it into medical advice
Use the original document, official glossaries and a four-column worksheet to prepare questions. Keep identifiable records out of public AI tools and interpretation with the care team.
Principiante 5 min de lectura
Coordinating an ageing parent's care without losing their voice
Coordinate an ageing parent's care with their voice and permission at the centre. Keep the real consent and care record private; use AI only for generic questions, never to process their health or sharing decisions.
Principiante 6 min de lectura
Is this AI product safe for my child's data? A privacy checklist
A seven-point screen for age rules, collection, retention, training, sharing, controls and deletion that records unresolved child-data risks without pretending to certify a product as safe or lawful.
Principiante 7 min de lectura
Archivar fotos e historias familiares sin inventar la historia
Un flujo de trabajo atento al consentimiento y la procedencia para redactar transcripciones y pies de foto de un archivo familiar, manteniendo las inferencias del modelo separadas de la historia confirmada y los datos de los niños fuera de herramientas no aprobadas.
Intermedio 9 min de lectura
Un sistema personal de conocimiento que te ayuda a recuperar, no a acumular
Un sistema acotado de captura a recuperación con casos de uso explícitos, pruebas de recuperación, fechas de revisión, reglas de eliminación y advertencias sobre notas sensibles, datos de otras personas y cuentas en manos del proveedor.
Intermedio 4 min de lectura
Qué no delegar a la IA: define tus límites
Elige un modo para cada etapa de un proceso, con autoridad, pruebas, revisión y vía de parada definidas.
Principiante 7 min de lectura
Fraude por clonación de voz: los controles de pyme que sí funcionan
Tres controles de procedimiento que protegen los pagos y los cambios sensibles de una pyme cuando quien llama o participa en vídeo puede imitar de forma convincente a un director, un colega o un proveedor.
Intermedio 7 min de lectura
Demostrar qué es real: procedencia, marcas de agua y Content Credentials
Qué pueden demostrar realmente las Content Credentials de C2PA y las marcas de agua, qué desaparece tras capturas y reenvíos, y cómo una pyme puede publicar medios con una política de procedencia honesta.
Intermedio 6 min de lectura
La voz al teléfono te resulta familiar: cómo reconocer estafas facilitadas por IA
Una guía serena y práctica sobre falsas emergencias con voces clonadas, mensajes de suplantación, contenido manipulado y estafas perfeccionadas con IA. Incluye un plan familiar de verificación que funciona aunque la falsificación parezca o suene convincente.
Primeros pasos con IA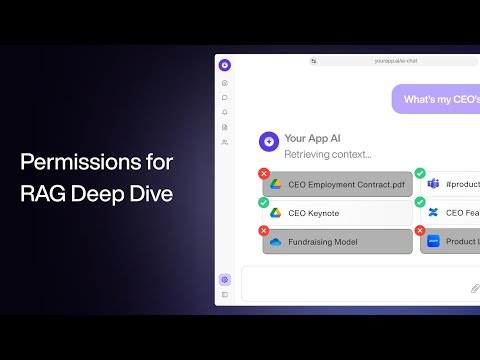 20 minutos
Permisos y control de acceso para RAG: tutorial detallado
Paragon. Explica el problema de los permisos en un RAG de producción y compara las llamadas a herramientas, los espacios de nombres, las tablas ACL y los permisos basados en relaciones. Esto respalda directamente la regla principal del artículo: la recuperación solo debe devolver fuentes que el usuario actual esté autorizado a ver, y los permisos de los sistemas de origen no pueden tratarse como una consideración posterior.
Avanzado 30 minutos
El Reglamento de IA de la UE, explicado: convertir el cumplimiento en ventaja competitiva | Carme Artigas
MSP GLOBAL. Carme Artigas presidió las negociaciones del Consejo que dieron lugar al Reglamento y aquí lo explica a proveedores de servicios gestionados, a través de los cuales muchas pymes adquieren sistemas de IA. Recorre el calendario entendido en ese momento, desde el código de buenas prácticas para GPAI de agosto de 2025 hasta un hito de evaluación de la conformidad de agosto de 2026, y aborda la documentación de los proveedores. El [Ómnibus de IA, Reglamento (UE) 2026/1744](https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=OJ%3AL_202601744), trasladó después los requisitos pertinentes de alto riesgo del capítulo III al 2 de diciembre de 2027 para los sistemas del anexo III y al 2 de agosto de 2028 para los sistemas del anexo I. El trabajo de inventario, evidencias de proveedores y asignación de responsables sigue siendo útil, pero las fechas del vídeo son históricas.
Avanzado 69 minutos
El panorama de los agentes: lecciones aprendidas al llevar agentes a producción
MLOps.community. El vicepresidente de IA de Prosus y un ingeniero de IA explican qué falló realmente cuando desplegaron agentes en las empresas de la cartera del grupo: pruebas de penetración de inyección de prompts antes del lanzamiento; una escritura insegura cuando un agente de Jira no interpretó correctamente la taquigrafía humana; contexto obsoleto gestionado haciendo que los agentes expusieran sus supuestos; y mecanismos alternativos que fusionaban o retiraban agentes cuando estos empezaban a añadir carga cognitiva. Es como ver el registro de modos de fallo del artículo reproducido en una autopsia en directo.
Avanzado 7 minutos
Mejora tu RAG y tus agentes de IA con Docling
IBM Technology. Explica la parte de ingestión de RAG y de los agentes: cómo preparar PDFs y otros archivos para que la estructura del documento, las tablas y el diseño se conserven durante la recuperación posterior. Esto respalda la advertencia del artículo de que la calidad y la seguridad de RAG comienzan antes de crear embeddings, especialmente al procesar documentos empresariales complejos.
Avanzado 9 min de lectura
Patrones de diseño con supervisión humana para flujos de trabajo de IA
La revisión humana no es una garantía de seguridad imprecisa. Esta guía práctica te ayuda a decidir qué debe aprobar, muestrear, auditar, transferir o no delegar nunca una persona en los flujos de IA.
Intermedio 11 min de lectura
Ingestión segura de documentos para RAG: PDFs, OCR, metadatos y conservación
La calidad del RAG comienza antes de la recuperación. Una guía de ingestión segura para PDFs, OCR, metadatos, permisos, frescura de las fuentes, eliminación, riesgo de malware y propiedad operativa.
Avanzado 9 min de lectura
ROI y madurez de la IA: cómo medir una adopción que realmente funciona
La adopción de la IA no debe medirse por cuántas personas probaron ChatGPT. Un marco práctico para medir el retorno de la inversión en flujos de trabajo, calidad, riesgo, madurez y preparación para escalar.
Avanzado 10 min de lectura
RAG de conocimiento corporativo: permisos, filtraciones y límites de las fuentes
Un asistente de conocimiento corporativo solo es seguro si la recuperación respeta los permisos. Explicamos cómo diseñar límites de fuentes RAG, filtrado por ACL, responsables de documentos, registros, tratamiento de fuentes obsoletas y respuestas de rechazo.
Avanzado 10 min de lectura
Modos de fallo de IA en producción: qué falla después de la demostración
Los sistemas de IA suelen fallar de formas predecibles: alucinaciones, contexto obsoleto, complacencia, inyección de prompts, uso inseguro de herramientas, deriva de esquemas y gestión deficiente de fallos. Este registro de modos de fallo está dirigido a equipos que despliegan flujos de trabajo reales.
Avanzado 9 min de lectura
EU AI Act for SMEs: a practical governance plan
The EU AI Act is not just a legal problem for large vendors. A practical SME plan for inventory, risk classification, human oversight, transparency, vendor records, and rollout discipline.
Avanzado 10 min de lectura
Patrones de despliegue de IA privada: local, VPC, en infraestructura propia e híbrido
La IA privada no es una única arquitectura. Una comparación práctica de modelos locales, SaaS empresarial, despliegues en VPC, inferencia alojada en infraestructura propia y patrones híbridos para pymes que priorizan la privacidad y el control.
Avanzado 10 min de lectura
Conectar la IA a tu correo electrónico, calendario y CRM de forma segura
Una guía basada en riesgos para conectar la IA con correo electrónico, calendario y CRM mediante alcance mínimo, puertas de aprobación, evidencia de auditoría protegida, pruebas negativas y rutas de recuperación.
Intermedio 25 minutos
OWASP Top 10: formas de atacar los LLM y vulnerabilidades de IA al descubierto
IBM Technology. Amplía el foco desde la inyección de prompts hasta el OWASP Top 10 para LLM —gestión insegura de las salidas, divulgación de información sensible y autonomía excesiva—, exactamente el catálogo de modos de fallo que conviene tener presente antes de conceder a un agente permisos de Gmail o HubSpot.
Intermedio 11 minutos
¿Qué es un ataque de inyección de prompt?
IBM Technology. El ejemplo de Jeff Crume de «comprar un SUV por $1» es la explicación más clara en 10 minutos de por qué la inyección directa y la indirecta son problemas distintos, y de por qué el filtrado no puede resolver por completo ninguno de los dos. Enlaza directamente con el argumento del artículo: necesitas ámbitos que apliquen el principio de mínimo privilegio, una cuenta específica para el agente y una persona que supervise cualquier acción irreversible, no un prompt del sistema más ingenioso.
Intermedio 93 minutos
Sam Altman | This Past Weekend con Theo Von #599
Theo Von. En la sección situada aproximadamente a los doce minutos, Altman reconoce que las conversaciones con ChatGPT no están amparadas por un privilegio legal y que un tribunal puede obligar a OpenAI a entregarlas durante un litigio. Es el fragmento más citado sobre este tema y merece la pena escucharlo directamente en su voz, no a través de una noticia. El resto de la conversación aborda muchos asuntos, pero ese intercambio responde con franqueza a la pregunta del artículo: "¿qué hace realmente la empresa con lo que escribo?".
Primeros pasos con IA 13 minutos
Cómo proteger los modelos empresariales de IA
IBM Technology. La descripción publicada por IBM presenta a Jeff Crume explicando riesgos de privacidad, exactitud y seguridad generativa y un marco para tratarlos. Usa ese contexto para preguntas sobre el recorrido autorizado del artículo.
Principiante 11 minutos
¿Qué es Shadow AI? La amenaza oculta para la ciberseguridad
IBM Technology. La descripción de IBM aborda shadow AI, exfiltración, acceso y envenenamiento del modelo. Relaciona los conceptos con aprobación e incidentes del artículo; no deduzcas el riesgo más común de tu organización.
Principiante 13 minutos
Ataques contra LLM: inyección de prompts
LiveOverflow. Presenta la inyección de prompts como un ataque de inyección clásico contra sistemas que mezclan instrucciones con datos no fiables, mediante un ejemplo de moderación de contenido en el que el atacante incrimina a una persona inocente. El cambio mental de «el modelo es el objetivo» a «la aplicación es el objetivo» coincide exactamente con el inicio del artículo.
Avanzado 17 minutos
Defensa de LLM: inyección de prompts
LiveOverflow. Recorre el verdadero método de defensa en profundidad: análisis de contaminación (*taint analysis*) de las salidas del LLM, restricción de la estructura esperada, aislamiento entre usuarios, estructuras *few-shot*, fine-tuning, temperatura 0 para obtener determinismo y redundancia en rutas críticas. Coincide casi elemento por elemento con el stack defensivo del artículo.
Avanzado