

Tekoälyn turvallisuus ja tietosuoja
Tietosuoja, tietohygienia, tietoturvan vikatilanteet, hallintamallit ja turvalliset tekoäly-yhteydet.
48 sisältöä (37 artikkelia · 11 videota)
Aloita tästä
Muutama hyvä aloitussisältö ennen koko sisältövirran selaamista.
 7 min lukemista
Tietosuoja 101: mitä ChatGPT muistaa, näkee ja jakaa
Erota koulutus, muisti, säilytys ja tietojen jakaminen kolmansille osapuolille. Tarkista tilisi asetukset, mutta älä pidä Temporary Chatia tai maksullista tilausta lupana jakaa arkaluonteisia tietoja.
Uusi tekoälyn maailmassa 8 min lukemista
Tietosuoja ja datahygienia tekoälyn työkäytössä
Käytännön opas tietosuoja- ja luottamuksellisuusriskien vähentämiseen tekoälyn työkäytössä. Tarkista käytettävä tuote, tilaus, asetukset, aineisto ja sovellettavat säännöt ennen tietojen lähettämistä.
Aloittelija 14 min lukemista
Kehoteinjektio ja LLM-tietoturva: uhkamallit ja puolustus syvyyteen
Kehoteinjektio on pysyvä LLM-tietoturvan riskiluokka, ei kehotteen kirjoitusvirhe. Tuotanto-opas uhkamalleihin, tietorajoihin, työkaluoikeuksiin, regressiotesteihin, valvontaan ja häiriötilanteisiin.
EdistynytLisää tässä aiheessa
 8 min lukemista
Hermes Agentin ensimmäinen viikko: muistihygienia, Skills-paketit ja työkalujen hyväksynnät
Hermes Agentin turvallinen ensimmäinen viikko: asenna ja testaa perustoiminnot, ylläpidä MEMORY.md- ja USER.md-tiedostoja huolellisesti, lisää yksi Skills-paketti, rajaa tiedostojen kirjoittaminen ja poista komentorivi käytöstä tai eristä se.
Keskitaso 7 min lukemista
Hermes-webhookit: tapahtumavetoiset agentit ilman valtavaa yleiskehotetta
Määritä Hermes Agentin webhookit lähteeseen sopivalla todennuksella, portin 8644 terveystarkistuksilla ja pienillä nimetyillä reiteillä, jotta tapahtumat käynnistävät kohdennettuja agenttiajoja, joilla on selkeä toimituskohde.
Keskitaso 8 min lukemista
Idempotenssi, uudelleenyritykset ja ihmisen hyväksyntä n8n:n tekoälysolmuissa
Tekoälysolmut epäonnistuvat eri tavalla kuin CRUD-rajapinnat. Suunnittele n8n:n uudelleenyritykset, idempotenssiavaimet, ihmisen hyväksyntävaiheet ja lokitus niin, ettei epävakaa mallikutsu lähetä samaa sähköpostia kahdesti tai ohita tarkistusta.
Keskitaso 8 min lukemista
Kutsu vLLM:ää ja muita OpenAI-yhteensopivia päätepisteitä n8n:stä
Kutsu paikallista OpenAI-yhteensopivaa /v1/chat/completions-päätepistettä n8n:n HTTP Request -solmusta. Määritä todennus, aikakatkaisubudjetti ja perusosoite täsmällisesti ja pidä palvelu yksityisen verkkorajan sisällä.
Keskitaso 10 min lukemista
NemoClaw DGX Sparkissa: käyttöönotto- ja tietoturvasuunnitelma
Suunnittele ja arvioi OpenClaw-, Hermes- tai Deep Agents Code -agentin käyttöä NVIDIA OpenShellissä DGX Sparkissa: nykyinen käyttöönotto, suojauskerrokset, reititetty inferenssi ja vaadittava hyväksyntänäyttö.
Edistynyt 8 min lukemista
OpenClawin käyttöoikeusluettelot, paritus ja ryhmämainintojen tietoturva
Kanavien käyttöoikeusluettelot, yksityisviestien paritus ja ryhmämainintojen säännöt muodostavat OpenClawin olennaisen tietoturvarajan, sillä työkaluihin voi kuulua komentotulkki, tiedostot ja selain. Käytännön tarkistuslista järjestelmän suojaamiseen.
Keskitaso 9 min lukemista
Henkilökohtaisen OpenClaw-yhdyskäytävän käyttöönotto: asennus, ohjattu aloitus ja hallintapaneeli
Mikä OpenClaw on, miten itse ylläpidettävä monikanavainen yhdyskäytävä asennetaan ja otetaan käyttöön, miten Control UI avataan portissa 18789 ja mitkä Node-versiot ovat tuettuja tietoturvan perustasosta tinkimättä.
Keskitaso 10 min lukemista
OpenClawin Skills-paketit, heartbeat-toiminto ja hyväksyntärajat
Miten OpenClawin Skills-paketit latautuvat, miten jaksottaiset heartbeat-vuorot toimivat, miten komentojen suorittamista palvelimella rajataan ja miten selainautomaatio pidetään tiukan käytännön sekä tarkistetun työnkulun vahvistuksen takana.
Keskitaso 6 min lukemista
Älä liitä tiliotteita tekoälyyn
Tilinumeroita, saldoja, maksujen vastapuolia ja palkkatietoja ei pidä syöttää kuluttajille tarkoitettuun tekoälypalveluun. Mallilta voi silti saada apua talouslukutaitoon kirjoittamalla itse vain välttämättömät, peitetyt tiedot. Kokonaista tiliotetta, kuvakaappausta tai PDF-tiedostoa ei tarvitse ladata.
Uusi tekoälyn maailmassa 6 min lukemista
Kotikuvat ja pohjapiirustukset: tietosuoja ennen latausta
Sisätilojen kuvien ja pohjapiirustusten lataaminen kuluttajille tarkoitettuun tekoälypalveluun voi paljastaa pohjaratkaisun, arvotavaroita, lasten huoneita ja turvallisuuteen liittyviä tietoja. Tietosuojaa painottava tarkistuslista auttaa päättämään, mitä peittää, mitä pitää poissa verkosta ja miten suunnitteluapua voi saada paljastamatta kotiaan.
Uusi tekoälyn maailmassa 5 min lukemista
Yksinyrittäjän tekoälysäännöt asiakastyöhön
Ennen kuin syötät asiakkaan toimeksiantoa, luonnosta tai tietoja kuluttajille tarkoitettuun tekoälytyökaluun, kirjoita yhden sivun henkilökohtaiset pelisäännöt: mitä et koskaan syötä, mikä edellyttää asiakkaan lupaa, minkä hinnoittelet ja rajaat itse sekä milloin käännyt asiantuntijan puoleen. Yksinyrittäjä ei saa työnantajalta valmista tekoälyohjetta — tarvitset oman.
Uusi tekoälyn maailmassa 7 min lukemista
Hoitovastuun luovutus, joka säilyttää ihmisarvon ja asiayhteyden
Kun hoivavastuu siirtyy perheenjäseneltä, työvuorolta tai ammattilaiselta toiselle, mukana kulkevat usein vain tehtävälista ja kiireinen suullinen yhteenveto. Luovutuspohja säilyttää myös hoidettavan omat toiveet ilman, että tekoäly muuttaa niitä käyttäytymistä koskeviksi leimoiksi.
Aloittelija 8 min lukemista
Pitkäaikaissairauden hoidon hallinnointi: laadi hoitokalenteri, älä hoitosuunnitelmaa
Hoidon hallintataulu auttaa koordinoimaan ajanvarauksia, reseptien uusimispyyntöjä, lomakkeita, kuljetuksia ja jatkotoimia. Hoitotiimin ohjeet säilytetään muuttumattomina, ja jokainen kliininen kysymys ohjataan pätevälle ammattilaiselle.
Keskitaso 7 min lukemista
Pyydä suostumus ennen kuin muokkaat tekoälyllä tai jaat toisen valokuvan
Ystävän valokuvan lataaminen tekoälytyökaluun taustan poistamista, hymyn vaihtamista tai kuvitukseksi muuttamista varten tuntuu pieneltä henkilökohtaiselta muokkaukselta. Kuvassa olevalle ihmiselle se voi olla paljon suurempi päätös, jota hän ei saanut itse tehdä.
Aloittelija 6 min lukemista
Tunnista unohtuneet tilaukset paljastamatta pankkihistoriaasi
Käy läpi tapahtumaluettelo, josta olet peittänyt arkaluonteiset tiedot omalla laitteellasi, ja tunnista toistuvat veloitukset yhdistämättä tekoälytyökalua pankkitiliisi. Tuloksena on varmuusarviolla merkitty maksunsaajalista ja peruutuslista, jonka ihminen tarkistaa ja toteuttaa.
Aloittelija 7 min lukemista
Selvennä lääketieteellistä asiakirjaa tekemättä siitä lääketieteellistä neuvontaa
Kotiutusmuistio tai tutkimuslausunto saapuu täynnä kliinistä lyhennekieltä, jonka lukemista sinulle ei ole koskaan opetettu. Nelisarakemenetelmä – tarkka teksti, selkokielinen uudelleenmuotoilu, epävarmuus ja kysymys kliinikolle – auttaa selventämään kieltä tekoälyn avulla ilman, että malli kertoo, mitä tuloksesi tarkoittavat.
Aloittelija 7 min lukemista
Koordinoi ikääntyvän vanhemman hoitoa hänen ääntään sivuuttamatta
Kun sisarukset alkavat koordinoida vanhemman hoitoa, tiedot hajaantuvat ryhmäkeskusteluihin ja vanhemman oma ääni voi jäädä kuulematta. Suostumukseen perustuva asiakirja – mitä jaetaan, kenelle sekä hätä- ja hallintotiedon tarkka erottelu – pitää koordinoinnin käytännöllisenä ja vanhemman mukana päätöksissä.
Aloittelija 7 min lukemista
Onko tämä tekoälytuote turvallinen lapseni tiedoille? Tietosuojatarkistuslista
Seitsemän kohdan tarkistuslista – ikäsäännöt, keruu, säilytys, koulutuskäyttö, jakaminen, hallinta ja poisto – jonka avulla dokumentoit, mitä tekoälytuotteesta tiedetään ja mitä ei, ennen kuin lapsen tietoja luovutetaan sille.
Aloittelija 7 min lukemista
Perhekuvien ja -tarinoiden arkistointi historiaa keksimättä
Suostumuksen ja lähdehistorian huomioiva työnkulku perhearkiston litterointien ja kuvatekstien luonnosteluun. Mallin päätelmät pidetään erillään vahvistetusta historiasta, eikä lasten tietoja viedä hyväksymättömiin työkaluihin.
Keskitaso 9 min lukemista
Henkilökohtainen tietojärjestelmä tiedon löytämiseen, ei hamstraamiseen
Rajattu tiedon tallennus- ja hakujärjestelmä, jolla on täsmälliset käyttötarkoitukset, hakutestit, tarkistuspäivät ja poistosäännöt sekä selkeät rajat arkaluonteisille muistiinpanoille, muiden ihmisten tiedoille ja palveluntarjoajan tileille.
Keskitaso 7 min lukemista
Mitä ei pidä ulkoistaa tekoälylle: määritä omat rajasi
Käytä käytännön rajatestiä, jolla pidät vastuun, ihmissuhteet ja tärkeät taidot ihmisen käsissä ja saat silti tekoälystä oikeaa hyötyä.
Aloittelija 7 min lukemista
Äänen kloonauspetokset: toimivat hallintakeinot pk-yrityksille
Kolme menettelyyn perustuvaa hallintakeinoa, jotka suojaavat pk-yrityksen maksuja ja arkaluonteisia muutoksia, kun soittaja tai videokokouksen osallistuja pystyy jäljittelemään vakuuttavasti johtajaa, työtoveria tai toimittajaa.
Keskitaso 7 min lukemista
Miten osoittaa, mikä on aitoa: alkuperätiedot, vesileimat ja Content Credentials
Mitä C2PA:n Content Credentials -tunnisteet ja vesileimat voivat todella osoittaa, mitä katoaa kuvakaappauksissa ja uudelleenladattaessa sekä miten pk-yritys voi julkaista mediasisältöä rehellisen alkuperäkäytännön mukaisesti.
Keskitaso 6 min lukemista
Puhelimessa kuuluu tuttu ääni: tekoälyavusteisten huijausten tunnistaminen
Rauhallinen ja käytännöllinen opas äänenkloonaukseen perustuviin hätätilannehuijauksiin, toisena henkilönä esiintyviin viesteihin, väärennettyyn mediasisältöön ja tekoälyllä hiottuihin huijauksiin. Mukana on perheen varmistusmenettely, joka toimii silloinkin, kun väärennös näyttää tai kuulostaa vakuuttavalta.
Uusi tekoälyn maailmassa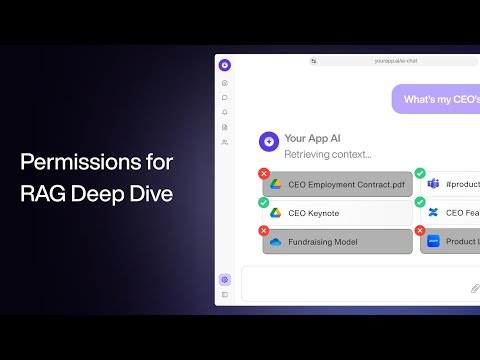 20 minuuttia
Käyttöoikeudet ja pääsynhallinta RAG:lle – syväsukellusopas
Paragon. Käy läpi tuotanto-RAG:in käyttöoikeusongelman ja vertaa työkalukutsuja, nimiavaruuksia, ACL-tauluja ja suhdepohjaisia käyttöoikeuksia. Se tukee suoraan artikkelin ydinsääntöä: haun on palautettava vain lähteitä, jotka nykyinen käyttäjä saa nähdä, eikä lähdejärjestelmän käyttöoikeuksia voi käsitellä jälkiajatuksena.
Edistynyt 30 minuuttia
EU AI Act selitettynä: vaatimustenmukaisuudesta kilpailueduksi | Carme Artigas
MSP GLOBAL. Carme Artigas johti EU:n neuvoston tekoälysäädösneuvotteluja ja puhuu tässä hallinnoitujen palvelujen tarjoajille, joiden kautta monet pk-yritykset hankkivat tekoälyjärjestelmiä. Hän käy läpi tallennushetkellä ymmärretyn aikataulun elokuun 2025 GPAI-käytännesäännöistä elokuun 2026 vaatimustenmukaisuuden arvioinnin välitavoitteeseen ja käsittelee toimittajadokumentaatiota. Myöhempi [AI Omnibus eli asetus (EU) 2026/1744](https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=OJ%3AL_202601744) siirsi asiaankuuluvien III luvun suuririskisiä järjestelmiä koskevien vaatimusten soveltamisen liitteen III järjestelmille 2. joulukuuta 2027 ja liitteen I järjestelmille 2. elokuuta 2028. Järjestelmäluetteloa, toimittajanäyttöä ja vastuunjakoa koskeva työ on edelleen hyödyllistä, mutta videon päivämäärät ovat historiallisia.
Edistynyt 69 minuuttia
Agenttien kenttä – oppeja agenttien viemisestä tuotantoon
MLOps.community. Prosuksen tekoälyn VP ja tekoälyinsinööri raportoivat, mikä todella rikkoutui, kun he ottivat agentteja käyttöön ryhmän portfolioyrityksissä: kehoteinjektion pen-testaus ennen julkaisua, turvaton kirjoitus kun Jira-agentti tukehtui ihmisen lyhennelmiin, vanhentunut konteksti käsiteltynä siten, että agentit tuovat oletuksensa esiin, sekä varamenettelyn suunnittelu, joka yhdisti tai tappoi agentteja, kun ne lisäsivät kognitiivista kuormaa. Se lukee kuin artikkelin epäonnistumistaparekisteri toistettuna live-postmortemina.
Edistynyt 7 minuuttia
Paranna RAG-järjestelmiä ja tekoälyagentteja Doclingilla
IBM Technology. Video selittää RAG-järjestelmien ja agenttien aineiston tuontia: PDF-tiedostot ja muut tiedostot valmistellaan niin, että asiakirjan rakenne, taulukot ja asettelu säilyvät myöhemmässä haussa. Tämä tukee artikkelin varoitusta siitä, että RAG-järjestelmän laatu ja turvallisuus alkavat ennen vektorointia, etenkin monimutkaisia liiketoiminta-asiakirjoja jäsennettäessä.
Edistynyt 9 min lukemista
Human-in-the-loop-suunnittelumallit tekoälytyönkulkuihin
Ihmisen tarkistus ei ole epämääräinen turvapeite. Käytännön opas siihen, mitä ihmisten pitää hyväksyä, otostarkistaa, auditoida, eskaloida tai olla koskaan delegoimatta tekoälytyönkuluissa.
Keskitaso 11 min lukemista
Asiakirjojen turvallinen tuonti RAG-järjestelmään: PDF:t, OCR, metatiedot ja säilytys
RAG-järjestelmän laatu alkaa ennen hakua. Turvallinen opas PDF-tiedostojen, OCR:n, metatietojen, käyttöoikeuksien, lähteiden ajantasaisuuden, poiston, haittaohjelmariskin ja ylläpitovastuun hallintaan.
Edistynyt 9 min lukemista
Tekoälyn ROI ja kypsyys: miten mitata käyttöönottoa, joka todella toimii
Tekoälyn käyttöönottoa ei pidä mitata sillä, kuinka moni on kokeillut ChatGPT:tä. Käytännön kehikko työnkulun tuoton, laadun, riskin, kypsyyden ja skaalausvalmiuden mittaamiseen.
Edistynyt 10 min lukemista
Yrityksen tietämys-RAG: käyttöoikeudet, tietovuodot ja lähderajat
Yrityksen tietämysavustaja on turvallinen vain, jos haku noudattaa käyttöoikeuksia. Näin suunnittelet RAG:n lähderajat, ACL-suodatuksen, asiakirjojen omistajuuden, lokituksen, vanhentuneiden lähteiden käsittelyn ja turvallisen kieltäytymisen.
Edistynyt 10 min lukemista
Tekoälyjärjestelmän vikatavat tuotannossa: mikä hajoaa demon jälkeen
Laadi vikataparekisteri hallusinaatioille, vanhentuneelle kontekstille, kehote-injektiolle, turvattomalle työkalujen käytölle, skeeman ajautumiselle, heikoille varamenettelyille ja havainnoitavuuden puutteille.
Edistynyt 9 min lukemista
EU:n tekoälysäädös pk-yrityksille: käytännön hallintasuunnitelma
EU:n tekoälysäädös ei ole vain suuria toimittajia koskeva oikeudellinen kysymys. Käytännön suunnitelma auttaa pk-yritystä järjestelmäluettelon, riskiluokituksen, ihmisen valvonnan, avoimuuden, toimittajatietojen ja hallitun käyttöönoton järjestämisessä.
Edistynyt 10 min lukemista
Yksityisen tekoälyn käyttöönottomallit: paikallinen, VPC, itseisännöity ja hybridi
Yksityinen tekoäly ei tarkoita yhtä arkkitehtuuria. Käytännön vertailu paikallisista malleista, yritystason SaaS-palveluista, VPC-toteutuksista, itseisännöidystä päättelystä ja hybridimalleista pk-yrityksille, jotka arvostavat tietosuojaa ja hallintaa.
Edistynyt 10 min lukemista
Tekoälyn yhdistäminen sähköpostiin, kalenteriin ja CRM-järjestelmään turvallisesti
Riskiperusteinen opas tekoälyn yhdistämiseen sähköpostiin, kalenteriin ja CRM-järjestelmään vähimmäisoikeuksien, hyväksyntäporttien, suojattujen auditointitietojen, negatiivisten testien ja palautuspolkujen avulla.
Keskitaso 10 min lukemista
Paikallinen tekoäly Macissa: Ollama, LM Studio ja mihin 7B-mallit todella pystyvät
Tekoälyn paikallinen käyttö on kypsynyt. Ollaman tai LM Studion ja modernin Macin avulla voit käyttää kyvykkäitä malleja ilman verkkoyhteyttä, ilmaiseksi ja yksityisesti. Mikä toimii, mikä ei ja mitkä käyttötapaukset todella hyötyvät.
Keskitaso 6 min lukemista
Kuvien jakaminen tekoälylle: mitä voit ladata ja mitä ei pitäisi
Nykyajan tekoäly lukee valokuvia, kaavioita, kuvakaappauksia ja käsialaa lähes yhtä helposti kuin tekstiä. Käytännön opas kertoo, mikä toimii, mikä ei ja mitä tietosuojasta pitää tarkistaa ennen lataamista.
Uusi tekoälyn maailmassa 25 minuuttia
OWASP:n top 10 tavat hyökätä LLM:iä vastaan: tekoälyn haavoittuvuudet paljastettuina
IBM Technology. Zoomaa kehoteinjektiosta laajempaan OWASP Top 10 for LLMs -listaan — turvaton tuotosten käsittely, arkaluonteisten tietojen paljastuminen, liiallinen toimijuus — juuri se epäonnistumiskatalogi, joka kannattaa pitää mielessä ennen kuin myönnät Gmail- tai HubSpot-oikeuksia millekään.
Keskitaso 11 minuuttia
Mikä on kehotteiden injektiohyökkäys?
IBM Technology. Jeff Crumen ”osta SUV dollarilla” -esimerkki on selkein 10 minuutin selitys siitä, miksi suora ja epäsuora kehoteinjektio ovat eri ongelmia ja miksi suodatus ei täysin ratkaise kumpaakaan. Se sopii suoraan artikkelin argumenttiin, että tarvitset vähimmäisoikeudet, erillisen agenttitilin ja ihmisen osana valvontaa kaikessa peruuttamattomassa — et nokkelampaa järjestelmäkehotetta.
Keskitaso 93 minuuttia
Sam Altman | This Past Weekend – Theo Von #599
Theo Von. Osio noin kahdentoista minuutin kohdalla, jossa Altman myöntää, ettei ChatGPT-keskusteluilla ole oikeudellista salassapitovelvollisuutta ja että OpenAI voidaan velvoittaa luovuttamaan ne oikeudenkäynnissä, on siteeratuin klippi tästä aiheesta — ja sen arvoinen kuulla hänen omalla äänellään uutisklipin sijaan. Loppu keskustelu on laaja-alaista, mutta tuo yksi vaihto on rehellinen vastaus artikkelin kysymykseen: ”mitä yritys oikeasti tekee sillä, mitä kirjoitan?”
Uusi tekoälyn maailmassa 13 minuuttia
Näin turvaat tekoälyn liiketoimintamallit
IBM Technology. Jeff Crume havainnollistaa taululla generatiivisen tekoälyn kolmea riskipintaa: tietoa, mallia ja käyttöä. Hän kuvaa myös, millaisia hallintakeinoja kukin niistä tarvitsee. Pelkkä kehotus olla varovainen ei riitä, vaan riskin lähde on tunnistettava.
Aloittelija 11 minuuttia
Mikä on Shadow AI? Kyberturvallisuusuhkien musta hevonen
IBM Technology. Video jää tavanomaisen 100 000 katselukerran kynnyksen alle, mutta selittää tiiviisti, miksi henkilökohtaisen ChatGPT-tilin käyttäminen työasioihin voi altistaa yrityksen tiedot väärälle palvelulle tai väärille asetuksille. Crumen ajatus on, ettei tekoälyn käyttöä pidä vain kieltää, vaan turvallisesta vaihtoehdosta on tehtävä helppo oletus.
Aloittelija 13 minuuttia
LLM:n hyökkääminen – prompt injection
LiveOverflow. Kehystää kehoteinjektion klassisena injektiohyökkäyksenä järjestelmiä vastaan, jotka sekoittavat ohjeita ja epäluotettavaa dataa — konkreettisella sisältömoderaatioesimerkillä, jossa hyökkääjä kehystää viattoman käyttäjän. Ajattelusiirto ”malli on kohde” → ”sovellus on kohde” on tasan liike, jolla artikkeli avautuu.
Edistynyt 17 minuuttia
LLM:n puolustaminen – prompt injection
LiveOverflow. Käy läpi todellinen monitasoisen puolustuksen playbook — taint-analyysi LLM-tuotokselle, odotettujen tuotosmuotojen rajoittaminen, käyttäjäeristys, few-shot-telineet, hienosäätö, temperature 0 determinismille, redundanssi kriittisille poluille. Se vastaa artikkelin puolustuspino-osiota lähes kohta kohdalta.
Edistynyt