

Sûreté de l’IA et confidentialité des données
Confidentialité, hygiène des données, modes de défaillance de sécurité, gouvernance et connexions sûres à l’IA.
44 contenus (33 articles · 11 vidéos)
Commencez ici
Quelques bons contenus pour débuter avant de parcourir l’ensemble du flux.
 7 min de lecture
Confidentialité : ce que ChatGPT mémorise, voit et partage
Distinguez entraînement, mémoire, stockage et partage avec des tiers. Vérifiez les paramètres de votre compte sans considérer Chat temporaire ou un abonnement payant comme une autorisation de partager des données sensibles.
Découvrir l’IA 4 min de lecture
Vie privée et hygiène des données lors de l’usage de l’IA au travail
Une méthode pratique pour réduire les risques pour la vie privée et la confidentialité. Vérifiez produit, offre, configuration, données et règles applicables avant toute transmission.
Débutant 14 min de lecture
Injection de prompt et sécurité des LLM : modèles de menaces et défense en profondeur
L'injection de prompt est une catégorie permanente de risque pour la sécurité des LLM, et non une erreur de rédaction de prompt. Un guide de production consacré aux modèles de menaces, aux frontières des données, aux autorisations des outils, aux tests de régression, à la surveillance et à la réponse aux incidents.
AvancéPlus de contenus sur ce thème
 8 min de lecture
Première semaine avec Hermes Agent : hygiène de la mémoire, skills et approbation des outils
Une configuration sûre pour la première semaine avec Hermes Agent : installer et vérifier le fonctionnement, épurer MEMORY.md et USER.md, ajouter un skill, encadrer les écritures de fichiers et désactiver ou isoler l’accès au shell.
Intermédiaire 7 min de lecture
Webhooks Hermes : agents pilotés par événements sans méga-prompt fourre-tout
Configurez les webhooks de Hermes Agent avec une authentification adaptée au fournisseur, des contrôles de santé sur le port 8644 et de petites routes nommées, afin que les événements deviennent des exécutions ciblées avec une cible de diffusion explicite.
Intermédiaire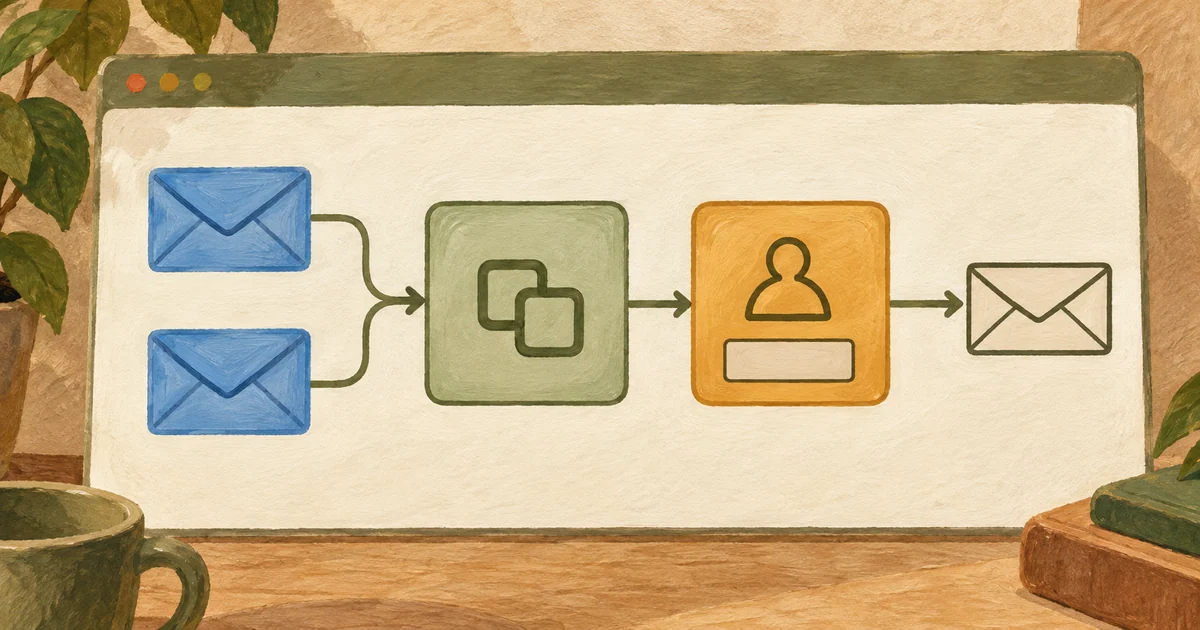 8 min de lecture
Idempotence, nouvelles tentatives et validations humaines pour les nœuds d’IA dans n8n
Les nœuds d’IA échouent autrement que les API CRUD. Concevez les nouvelles tentatives, les clés d’idempotence, les validations humaines et la journalisation dans n8n pour qu’un appel instable au modèle ne duplique pas un e-mail ni ne contourne la vérification.
Intermédiaire 8 min de lecture
Appeler vLLM et d’autres points de terminaison compatibles avec OpenAI depuis n8n
Appelez un point de terminaison local /v1/chat/completions compatible avec OpenAI depuis le nœud HTTP Request de n8n, avec une authentification explicite, des budgets de délai d’attente, des contrôles de l’URL de base et une limite réseau privée.
Intermédiaire 10 min de lecture
NemoClaw sur DGX Spark : plan de déploiement et de sécurité
Planifier et évaluer OpenClaw, Hermes ou Deep Agents Code dans NVIDIA OpenShell sur DGX Spark : procédure d’installation actuelle, couches de règles, inférence routée et preuves de réception indispensables.
Avancé 8 min de lecture
OpenClaw : listes d’autorisation, appairage et sécurité des mentions de groupe
Les listes d’autorisation de canaux, l’appairage des messages privés et les règles de mention de groupe sont la véritable frontière de sécurité d’OpenClaw — parce que les outils peuvent inclure le shell, les fichiers et le navigateur. Une liste de contrôle pratique pour tout verrouiller.
Intermédiaire 9 min de lecture
Configurer une passerelle OpenClaw personnelle : installation, configuration initiale et tableau de bord
Comprendre OpenClaw, installer et configurer sa passerelle multicanal auto-hébergée, ouvrir le Control UI sur le port 18789 et utiliser une version de Node prise en charge sans négliger les bases de la sécurité.
Intermédiaire 10 min de lecture
OpenClaw : skills, autonomie du heartbeat et portes d’approbation
Comprendre le chargement des skills OpenClaw et les tours périodiques du heartbeat, contrôler l’exécution du shell de l’hôte et maintenir l’automatisation du navigateur derrière une politique restrictive et une confirmation humaine intégrée au flux de travail.
Intermédiaire 5 min de lecture
Vos règles personnelles d’IA pour les missions clients
Avant de transmettre le brief, le brouillon ou les données d’un client à un outil d’IA grand public, rédigez une fiche personnelle d’une page : ce que vous ne collerez jamais, ce qui nécessite l’accord du client, les prix et le périmètre que vous continuerez à fixer vous-même, et les situations qui exigent un spécialiste. Les indépendants ne bénéficient pas de la politique d’un employeur sur l’IA : il vous faut la vôtre.
Découvrir l’IA 6 min de lecture
A caregiving handoff that preserves dignity and context
Prepare a caregiving handoff with tasks, observed routines and the person's own preferences. Record sources and dates, then check understanding through a read-back.
Débutant 8 min de lecture
Chronic-condition administration: build a care calendar, not a treatment plan
Coordinate appointments, refill requests, forms, transport, and follow-ups on a private board. Keep care-team records and consent notes out of general-purpose chatbots, and send clinical questions to the care team.
Intermédiaire 7 min de lecture
Demandez le consentement avant de retoucher ou de partager la photo d'une personne avec l'IA
Importer la photo d'un ami dans un outil d'IA pour supprimer un arrière-plan, remplacer un sourire ou en faire une illustration peut sembler être une petite retouche personnelle. Pour la personne photographiée, il peut s'agir d'une décision bien plus importante qu'elle n'a jamais eu l'occasion de prendre.
Débutant 5 min de lecture
Finding subscription drift without exposing your bank history
Review transaction history privately for recurring charges and drift, without connecting an AI tool to your bank account or sharing the transaction lines. Leave with a checked candidate list and a cancellation checklist you execute yourself.
Débutant 5 min de lecture
Understand a medical document without turning it into medical advice
Use the original document, official glossaries and a four-column worksheet to prepare questions. Keep identifiable records out of public AI tools and interpretation with the care team.
Débutant 5 min de lecture
Coordinating an ageing parent's care without losing their voice
Coordinate an ageing parent's care with their voice and permission at the centre. Keep the real consent and care record private; use AI only for generic questions, never to process their health or sharing decisions.
Débutant 6 min de lecture
Is this AI product safe for my child's data? A privacy checklist
A seven-point screen for age rules, collection, retention, training, sharing, controls and deletion that records unresolved child-data risks without pretending to certify a product as safe or lawful.
Débutant 7 min de lecture
Archiver photos et récits familiaux sans inventer l’histoire
Un flux de travail attentif au consentement et à la provenance pour rédiger transcriptions et légendes d’archives familiales, en gardant les inférences du modèle séparées de l’histoire confirmée et les données des enfants hors des outils non approuvés.
Intermédiaire 9 min de lecture
Un système de connaissances personnelles pour retrouver plutôt qu’accumuler
Un système délimité, de la collecte à la récupération, avec des usages explicites, des tests de récupération, des dates de révision, des règles de suppression et des avertissements sur les notes sensibles, les données d’autrui et les comptes hébergés par un fournisseur.
Intermédiaire 4 min de lecture
Ce qu’il ne faut pas déléguer à l’IA : fixez votre limite
Choisissez un mode pour chaque étape d’un processus, avec des pouvoirs de décision, des preuves, une revue et un moyen d’arrêt définis.
Débutant 7 min de lecture
Fraude par clonage vocal : les contrôles vraiment efficaces pour les PME
Trois contrôles procéduraux qui protègent les paiements et les modifications sensibles d’une PME lorsqu’un interlocuteur par téléphone ou visioconférence peut imiter de façon convaincante un dirigeant, un collègue ou un fournisseur.
Intermédiaire 7 min de lecture
Prouver ce qui est réel : provenance, filigranes et Content Credentials
Ce que les Content Credentials C2PA et les filigranes peuvent réellement prouver, ce qui disparaît après une capture d’écran ou un nouveau téléversement, et comment une PME peut publier des médias selon une politique de provenance honnête.
Intermédiaire 6 min de lecture
La voix au téléphone vous est familière : reconnaître les arnaques facilitées par l’IA
Un guide calme et pratique sur les fausses urgences utilisant une voix clonée, les messages d’usurpation, les contenus falsifiés et les arnaques perfectionnées par l’IA, avec une procédure de vérification familiale qui reste efficace même lorsque le faux paraît convaincant à l’œil ou à l’oreille.
Découvrir l’IA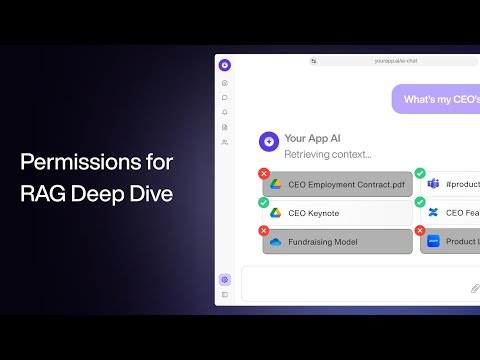 20 minutes
Autorisations et contrôle d'accès pour RAG - tutoriel approfondi
Paragon. Elle décrit le problème des autorisations dans un RAG en production et compare les appels d'outils, les espaces de noms, les tables de listes de contrôle d'accès et les autorisations fondées sur les relations. Elle appuie directement la règle centrale de l'article : la recherche ne doit restituer que les sources auxquelles l'utilisateur actuel a le droit d'accéder, et les autorisations du système source ne peuvent pas être ajoutées après coup.
Avancé 30 minutes
Règlement européen sur l'IA : Transformer la conformité en avantage concurrentiel | Carme Artigas
MSP GLOBAL. Carme Artigas a présidé les négociations du Conseil qui ont abouti au règlement. Elle s'adresse ici aux fournisseurs de services gérés, par l'intermédiaire desquels de nombreuses PME achètent des systèmes d'IA. Elle présente le calendrier compris à l'époque, du code de bonnes pratiques pour les modèles d'IA à usage général d'août 2025 à un jalon d'évaluation de la conformité d'août 2026, et aborde les justificatifs des fournisseurs. Le [règlement Omnibus sur l'IA (UE) 2026/1744](https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=OJ%3AL_202601744) a ensuite reporté les exigences pertinentes du chapitre III relatives aux systèmes à haut risque au 2 décembre 2027 pour les systèmes de l'annexe III et au 2 août 2028 pour ceux de l'annexe I. Le travail d'inventaire, de collecte de preuves et d'attribution des responsabilités reste utile, mais les dates de la vidéo sont historiques.
Avancé 69 minutes
Le paysage des agents – enseignements tirés de leur mise en production
MLOps.community. Le vice-président chargé de l'IA chez Prosus et un ingénieur en IA expliquent ce qui a réellement échoué lors du déploiement d'agents dans les entreprises du portefeuille du groupe : tests d'intrusion ciblant l'injection de prompt avant le lancement, écriture dangereuse lorsqu'un agent Jira a mal interprété une abréviation humaine, contexte périmé compensé en obligeant les agents à expliciter leurs hypothèses, et mécanismes de repli consistant à fusionner ou supprimer des agents devenus une source de charge cognitive. C'est presque le registre des défaillances de l'article rejoué sous la forme d'un retour d'incident en direct.
Avancé 7 minutes
Améliorez votre RAG et vos agents d'IA avec Docling
IBM Technology. Elle présente la phase d'ingestion du RAG et des agents : préparer les PDF et autres fichiers pour préserver la structure du document, les tableaux et la mise en page jusque dans la recherche en aval. Elle confirme l'avertissement de l'article : la qualité et la sécurité d'un RAG se jouent avant la création des embeddings, surtout lorsqu'il faut analyser des documents métier complexes.
Avancé 9 min de lecture
Schémas de conception avec supervision humaine pour les flux de travail d’IA
La supervision humaine ne doit pas être une garantie de sécurité imprécise. Ce guide pratique aide à déterminer ce que les humains doivent approuver, échantillonner, auditer, faire remonter ou ne jamais déléguer dans les flux de travail d’IA.
Intermédiaire 11 min de lecture
Ingestion sécurisée de documents pour le RAG : PDF, OCR, métadonnées et conservation
La qualité du RAG se joue avant la recherche documentaire. Ce guide couvre l’ingestion sécurisée des PDF, l’OCR, les métadonnées, les autorisations, la fraîcheur des sources, la suppression, le risque de logiciels malveillants et les responsabilités opérationnelles.
Avancé 9 min de lecture
ROI et maturité en IA : mesurer une adoption réellement efficace
L’adoption de l’IA ne se mesure pas au nombre de personnes qui ont essayé ChatGPT. Voici un cadre concret pour mesurer le ROI des flux de travail, la qualité, les risques, la maturité et la capacité de déploiement à grande échelle.
Avancé 10 min de lecture
RAG sur les connaissances d'entreprise : autorisations, fuites et périmètres des sources
Un assistant exploitant les connaissances de l'entreprise n'est sûr que si la récupération respecte les autorisations. Comment concevoir les périmètres des sources RAG, le filtrage par ACL, la responsabilité documentaire, la journalisation, la gestion des sources obsolètes et les refus ?
Avancé 10 min de lecture
Modes de défaillance de l'IA en production : ce qui échoue après la démonstration
Les systèmes d'IA échouent généralement de manière prévisible : hallucinations, contexte obsolète, complaisance, injection de consignes, usage non sûr des outils, dérive de schéma et mécanismes de repli insuffisants. Voici un registre des modes de défaillance pour les équipes qui mettent de véritables processus en production.
Avancé 9 min de lecture
EU AI Act for SMEs: a practical governance plan
The EU AI Act is not just a legal problem for large vendors. A practical SME plan for inventory, risk classification, human oversight, transparency, vendor records, and rollout discipline.
Avancé 10 min de lecture
Modes de déploiement de l’IA privée : local, VPC, auto-hébergé et hybride
L’IA privée ne se résume pas à une seule architecture. Cette comparaison concrète couvre les modèles locaux, le SaaS d’entreprise, les déploiements dans un VPC, l’inférence auto-hébergée et les architectures hybrides pour les PME soucieuses de la confidentialité et du contrôle.
Avancé 10 min de lecture
Connecter l’IA à votre messagerie, votre calendrier et votre CRM en toute sécurité
Un guide fondé sur les risques pour connecter l’IA à la messagerie, au calendrier et au CRM : droits minimaux, étapes d’approbation, preuves d’audit protégées, tests négatifs et procédures de reprise.
Intermédiaire 25 minutes
Le Top 10 des attaques contre les LLM selon l’OWASP : les vulnérabilités de l’IA révélées
IBM Technology. La vidéo élargit la perspective au-delà de l’injection de prompt et présente les 10 principales vulnérabilités des LLM selon l’OWASP : traitement non sécurisé des sorties, divulgation d’informations sensibles et autonomie excessive. C’est précisément le catalogue de modes de défaillance à garder à l’esprit avant d’accorder à un outil des droits d’accès à Gmail ou à HubSpot.
Intermédiaire 11 minutes
Qu'est-ce qu'une attaque d'injection de prompt ?
IBM Technology. L’exemple de Jeff Crume, « achetez un SUV pour 1 $ », explique en 10 minutes et avec une grande clarté pourquoi les injections de prompt directes et indirectes constituent deux problèmes différents, et pourquoi le filtrage ne peut résoudre complètement ni l’un ni l’autre. Il rejoint directement l’argument de l’article : il faut des portées limitées au strict nécessaire, un compte d’agent dédié et une validation humaine pour toute action irréversible, pas simplement un prompt système plus ingénieux.
Intermédiaire 93 minutes
Sam Altman | This Past Weekend avec Theo Von #599
Theo Von. Vers la douzième minute, Altman reconnaît que les conversations avec ChatGPT ne bénéficient d'aucun secret professionnel et qu'OpenAI peut être contraint de les communiquer dans le cadre d'une procédure judiciaire. Il s'agit de l'extrait le plus cité sur ce sujet, et mieux vaut entendre ses propos directement que par l'intermédiaire d'un reportage. Le reste de l'entretien couvre de nombreux thèmes, mais cet échange répond avec franchise à la question posée dans l'article : « Que fait réellement l'entreprise de ce que je saisis ? »
Découvrir l’IA 13 minutes
Comment sécuriser les modèles d'IA d'entreprise
IBM Technology. La description publiée par IBM présente Jeff Crume sur les risques de confidentialité, d’exactitude et de sécurité de l’IA générative et leur cadre de traitement. Utilisez ce contexte pour les questions du trajet de données approuvé dans l’article.
Débutant 11 minutes
Qu’est-ce que l’IA fantôme ? Une menace de cybersécurité sous-estimée
IBM Technology. La description d’IBM couvre IA fantôme, exfiltration, contrôles d’accès et empoisonnement du modèle. Reliez ces concepts aux permissions et incidents de l’article ; n’en déduisez pas le risque le plus fréquent de votre organisation.
Débutant 13 minutes
Attaquer les LLM - Injection de prompt
LiveOverflow. Elle présente l'injection de prompt comme une attaque classique contre un système qui mélange instructions et données non fiables. Un exemple concret montre comment, dans un dispositif de modération de contenu, un attaquant peut faire accuser un utilisateur innocent. Passer de « le modèle est la cible » à « l'application est la cible » constitue précisément le changement de perspective qui ouvre l'article.
Avancé 17 minutes
Défendre les LLM - Injection de prompt
LiveOverflow. Elle détaille les véritables couches de défense : analyse de propagation des données non fiables dans les sorties du LLM, restriction du format de sortie, isolement des utilisateurs, exemples de référence, ajustement fin, température réglée sur 0 pour renforcer le déterminisme et contrôles redondants sur les chemins critiques. Elle correspond presque point par point à la section de l'article consacrée à la pile de défense.
Avancé