

KI-Sicherheit und Datenschutz
Datenschutz, Datenhygiene, Sicherheitsfehler, Governance und sichere KI-Anbindungen.
44 Beiträge (33 Artikel · 11 Videos)
Hier beginnen
Einige gute Beiträge für den Einstieg, bevor Sie die vollständige Übersicht durchsuchen.
 7 Min. Lesezeit
Datenschutz-Grundlagen: Was ChatGPT speichert, sieht und weitergibt
Unterscheiden Sie Training, Memory, Speicherung und die Weitergabe an Dritte. Prüfen Sie die Einstellungen Ihres Kontos, ohne Temporary Chat oder einen kostenpflichtigen Tarif als Erlaubnis zur Weitergabe sensibler Daten zu verstehen.
Neu bei KI 4 Min. Lesezeit
Datenschutz und Datenhygiene beim KI-Einsatz im Beruf
Ein praktischer Leitfaden zur Verringerung von Datenschutz- und Vertraulichkeitsrisiken. Prüfen Sie vor der Eingabe Produkt, Tarif, Konfiguration, Daten und geltende Regeln.
Einsteiger 14 Min. Lesezeit
Prompt Injection und LLM-Sicherheit: Bedrohungsmodelle und mehrschichtige Abwehr
Prompt Injection ist eine dauerhafte Klasse von LLM-Sicherheitsrisiken und kein Fehler beim Formulieren von Prompts. Ein Praxisleitfaden zu Bedrohungsmodellen, Datengrenzen, Werkzeugberechtigungen, Regressionstests, Überwachung und Reaktion auf Sicherheitsvorfälle.
FortgeschrittenWeitere in diesem Thema
 8 Min. Lesezeit
Die erste Woche mit Hermes Agent: Gedächtnishygiene, Skills und Tool-Freigaben
Hermes Agent in der ersten Woche sicher einrichten: Installation und Smoke-Test durchführen, MEMORY.md und USER.md kuratieren, einen Skill hinzufügen, Dateischreibzugriffe begrenzen und den Shell-Zugriff deaktivieren oder isolieren.
Mittelstufe 7 Min. Lesezeit
Hermes-Webhooks: ereignisgesteuerte Agenten ohne riesigen Allzweck-Prompt
Konfigurieren Sie Hermes-Agent-Webhooks mit anbietergerechter Authentifizierung, Health-Checks auf Port 8644 und kleinen benannten Routen, damit Ereignisse fokussierte Agentenläufe mit einem klaren Zustellziel auslösen.
Mittelstufe 8 Min. Lesezeit
Idempotenz, Wiederholungsversuche und menschliche Freigaben für KI-Nodes in n8n
KI-Nodes versagen anders als CRUD-APIs. Gestalten Sie Wiederholungsversuche, Idempotenzschlüssel, menschliche Freigaben und Protokollierung in n8n so, dass ein unzuverlässiger Modellaufruf keine E-Mail doppelt versendet und keine Prüfung umgeht.
Mittelstufe 8 Min. Lesezeit
vLLM und andere OpenAI-kompatible Endpunkte aus n8n aufrufen
Rufen Sie einen lokalen OpenAI-kompatiblen /v1/chat/completions-Endpunkt über den HTTP Request-Node von n8n auf, mit expliziter Authentifizierung, gemessenen Zeitlimits, geprüfter Basis-URL und einer privaten Netzwerkgrenze.
Mittelstufe 10 Min. Lesezeit
NemoClaw auf DGX Spark: Deployment- und Sicherheitsplan
OpenClaw, Hermes oder Deep Agents Code in NVIDIA OpenShell auf DGX Spark planen und bewerten: aktuelles Onboarding, Policy-Schichten, geroutete Inferenz und die erforderlichen Abnahmenachweise.
Fortgeschritten 8 Min. Lesezeit
OpenClaw: Allowlists, Pairing und sichere Erwähnungen in Gruppen
Kanal-Allowlists, Pairing für Direktnachrichten und Regeln für Erwähnungen in Gruppen bilden die tatsächliche Sicherheitsgrenze von OpenClaw, denn Werkzeuge können Shell, Dateien und Browser umfassen. Eine praktische Checkliste zur Absicherung.
Mittelstufe 9 Min. Lesezeit
Persönliches OpenClaw-Gateway einrichten: Installation, Onboarding und Dashboard
Was OpenClaw ist, wie Sie das selbst gehostete Multikanal-Gateway installieren und einrichten, die Control UI auf Port 18789 öffnen und unterstützte Node-Versionen wählen, ohne die grundlegenden Sicherheitsmaßnahmen zu überspringen.
Mittelstufe 10 Min. Lesezeit
OpenClaw-Skills, Heartbeat-Autonomie und Freigabestufen
Wie OpenClaw Skills lädt, wie regelmäßige Heartbeat-Durchläufe funktionieren, wie sich die Shell-Ausführung auf dem Host absichern lässt und wie Browserautomatisierung durch restriktive Richtlinien und geprüfte Bestätigungsschritte begrenzt bleibt.
Mittelstufe 5 Min. Lesezeit
Eigene KI-Regeln für selbstständige Kundenarbeit
Bevor Sie Kundenbriefings, Entwürfe oder Daten in einen allgemein verfügbaren KI-Dienst eingeben, sollten Sie auf einer Seite eigene Regeln festhalten: Was Sie niemals einfügen, wofür Sie die Zustimmung der Kundschaft benötigen, welche Preise und Leistungsumfänge Sie selbst festlegen und wann eine Fachkraft übernehmen muss. Selbstständige benötigen eine eigene KI-Richtlinie.
Neu bei KI 6 Min. Lesezeit
A caregiving handoff that preserves dignity and context
Prepare a caregiving handoff with tasks, observed routines and the person's own preferences. Record sources and dates, then check understanding through a read-back.
Einsteiger 8 Min. Lesezeit
Chronic-condition administration: build a care calendar, not a treatment plan
Coordinate appointments, refill requests, forms, transport, and follow-ups on a private board. Keep care-team records and consent notes out of general-purpose chatbots, and send clinical questions to the care team.
Mittelstufe 7 Min. Lesezeit
Einwilligung einholen, bevor Sie das Foto einer anderen Person mit KI bearbeiten oder teilen
Das Foto einer befreundeten Person in ein KI-Werkzeug hochzuladen, um den Hintergrund zu entfernen, ein anderes Lächeln einzusetzen oder eine Illustration daraus zu machen, wirkt wie eine kleine private Bearbeitung. Für die abgebildete Person kann es eine weitreichendere Entscheidung sein, an der sie nie beteiligt wurde.
Einsteiger 5 Min. Lesezeit
Finding subscription drift without exposing your bank history
Review transaction history privately for recurring charges and drift, without connecting an AI tool to your bank account or sharing the transaction lines. Leave with a checked candidate list and a cancellation checklist you execute yourself.
Einsteiger 5 Min. Lesezeit
Understand a medical document without turning it into medical advice
Use the original document, official glossaries and a four-column worksheet to prepare questions. Keep identifiable records out of public AI tools and interpretation with the care team.
Einsteiger 5 Min. Lesezeit
Coordinating an ageing parent's care without losing their voice
Coordinate an ageing parent's care with their voice and permission at the centre. Keep the real consent and care record private; use AI only for generic questions, never to process their health or sharing decisions.
Einsteiger 6 Min. Lesezeit
Is this AI product safe for my child's data? A privacy checklist
A seven-point screen for age rules, collection, retention, training, sharing, controls and deletion that records unresolved child-data risks without pretending to certify a product as safe or lawful.
Einsteiger 7 Min. Lesezeit
Familienfotos und -geschichten archivieren, ohne Geschichte zu erfinden
Ein Workflow mit Einwilligungs- und Herkunftsnachweisen für Entwürfe von Transkriptionen und Bildunterschriften in Familienarchiven, der Schlussfolgerungen des Modells von bestätigter Geschichte trennt und Kinderdaten von nicht freigegebenen Tools fernhält.
Mittelstufe 9 Min. Lesezeit
Ein persönliches Wissenssystem zum Wiederfinden statt Horten
Ein klar begrenztes System vom Erfassen bis zum Wiederfinden mit festgelegten Einsatzfällen, Abruftests, Prüfterminen, Löschregeln und Warnungen zu sensiblen Notizen, Daten anderer Personen und Konten bei Anbietern.
Mittelstufe 4 Min. Lesezeit
Was Sie nicht an KI delegieren sollten: Ziehen Sie Ihre Grenze
Wählen Sie für jeden Schritt eines Ablaufs einen Modus mit benannter Befugnis, Belegen, Prüfung und Stoppmöglichkeit.
Einsteiger 7 Min. Lesezeit
Betrug mit geklonten Stimmen: die wirksamen Schutzmaßnahmen für KMU
Drei Verfahrenskontrollen schützen Zahlungen und sensible Änderungen in KMU, wenn Anrufende oder Teilnehmende an einem Videochat Führungskräfte, Kollegen oder Lieferanten überzeugend nachahmen können.
Mittelstufe 7 Min. Lesezeit
Belegen, was echt ist: Provenienz, Wasserzeichen und Content Credentials
Was C2PA Content Credentials und Wasserzeichen tatsächlich belegen können, was nach Screenshots und erneutem Hochladen verschwindet und wie ein KMU Medien mit einer ehrlichen Provenienzrichtlinie veröffentlichen kann.
Mittelstufe 6 Min. Lesezeit
Die Stimme am Telefon klingt vertraut: KI-gestützte Betrugsmaschen erkennen
Ein ruhiger, praktischer Leitfaden zu Notrufen mit geklonten Stimmen, Identitätsbetrug, gefälschten Medien und sprachlich durch KI verfeinerten Betrugsversuchen. Dazu kommt ein Prüfverfahren für Familien, das auch dann funktioniert, wenn eine Fälschung überzeugend aussieht oder klingt.
Neu bei KI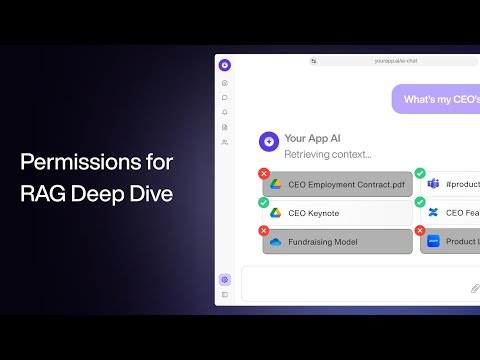 20 Minuten
Berechtigungen und Zugriffskontrolle für RAG – ein ausführliches Tutorial
Paragon. Das Video erläutert das Berechtigungsproblem produktiver RAG-Systeme und vergleicht Werkzeugaufrufe, Namespaces, ACL-Tabellen und beziehungsbasierte Berechtigungen. Damit stützt es direkt die Kernregel des Artikels: Retrieval darf nur Quellen zurückgeben, die der aktuelle Nutzer sehen darf, und die Berechtigungen der Quellsysteme dürfen nicht nachträglich ergänzt werden.
Fortgeschritten 30 Minuten
EU AI Act erklärt: Compliance zum Wettbewerbsvorteil machen | Carme Artigas
MSP GLOBAL. Carme Artigas leitete die Ratsverhandlungen, aus denen die KI-Verordnung hervorging, und erläutert sie hier Managed Service Providern, über die viele KMU KI-Systeme beziehen. Sie beschreibt den damals angenommenen Zeitplan von den GPAI-Verhaltensregeln im August 2025 bis zu einem Meilenstein für Konformitätsbewertungen im August 2026 und behandelt die Anbieterdokumentation. Der [AI Omnibus, Verordnung (EU) 2026/1744](https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=OJ%3AL_202601744) verschob die einschlägigen Hochrisikoanforderungen aus Kapitel III später auf den 2. Dezember 2027 für Systeme nach Anhang III und auf den 2. August 2028 für Systeme nach Anhang I. Bestandsaufnahme, Anbieternachweise und Zuständigkeiten bleiben nützlich, die Datumsangaben des Videos sind jedoch historisch.
Fortgeschritten 69 Minuten
Die Agentenlandschaft – Erkenntnisse aus dem Produktiveinsatz von Agenten
MLOps.community. Der VP of AI von Prosus und ein KI-Entwickler berichten, was beim Einsatz von Agenten in den Portfoliounternehmen der Gruppe tatsächlich schiefging: Penetrationstests auf Prompt-Injection vor dem Start, ein unsicherer Schreibvorgang, als ein Jira-Agent an menschlichen Abkürzungen scheiterte, Offenlegung von Annahmen bei veraltetem Kontext und Rückfallmechanismen, die Agenten zusammenführten oder abschalteten, sobald diese zusätzliche kognitive Last verursachten. Der Vortrag wirkt wie das Fehlermodusregister des Artikels als Live-Postmortem.
Fortgeschritten 7 Minuten
Besseres RAG und leistungsfähigere KI-Agenten mit Docling
IBM Technology. Das Video erklärt die Aufnahmeseite von RAG und Agenten: PDFs und andere Dateien werden so vorbereitet, dass Dokumentstruktur, Tabellen und Layout für das nachgelagerte Retrieval erhalten bleiben. Das stützt die Warnung des Artikels, dass Qualität und Sicherheit von RAG bereits vor dem Embedding beginnen, besonders beim Parsen komplexer Geschäftsdokumente.
Fortgeschritten 9 Min. Lesezeit
Human-in-the-Loop-Designmuster für KI-Workflows
Menschliche Prüfung ist kein vages Sicherheitsversprechen. Diese praktische Anleitung hilft zu entscheiden, was Menschen genehmigen, stichprobenartig prüfen, auditieren, eskalieren oder niemals delegieren sollten.
Mittelstufe 11 Min. Lesezeit
Sichere Dokumentenaufnahme für RAG: PDFs, OCR, Metadaten und Aufbewahrung
Die Qualität von RAG beginnt vor dem Retrieval. Ein Leitfaden zur sicheren Aufnahme von PDFs, OCR-Text, Metadaten, Berechtigungen und aktuellen Quellen sowie zu Löschung, Malware-Risiken und betrieblicher Verantwortung.
Fortgeschritten 9 Min. Lesezeit
KI-ROI und Reifegrad: So messen Sie eine Einführung, die tatsächlich funktioniert
Der Erfolg einer KI-Einführung bemisst sich nicht daran, wie viele Personen ChatGPT ausprobiert haben. Ein praxisnaher Rahmen zur Messung von Workflow-ROI, Qualität, Risiko, Reifegrad und Skalierungsbereitschaft.
Fortgeschritten 10 Min. Lesezeit
RAG für Unternehmenswissen: Berechtigungen, Datenlecks und Quellengrenzen
Ein Assistent für Unternehmenswissen ist nur sicher, wenn sein Retrieval Berechtigungen respektiert. So gestalten Sie RAG-Quellengrenzen, ACL-Filterung, Dokumentverantwortung, Protokollierung, den Umgang mit veralteten Quellen und sicheres Verweigerungsverhalten.
Fortgeschritten 10 Min. Lesezeit
Fehlermodi produktiver KI-Systeme: Was nach der Demo schiefgehen kann
KI-Systeme scheitern auf vorhersehbare Weise: durch Halluzinationen, veralteten Kontext, übermäßige Zustimmung, Prompt Injection, unsichere Werkzeugnutzung, Schemadrift und schwache Fallbacks. Ein Fehlermodusregister für Teams, die reale Workflows bereitstellen.
Fortgeschritten 9 Min. Lesezeit
EU AI Act for SMEs: a practical governance plan
The EU AI Act is not just a legal problem for large vendors. A practical SME plan for inventory, risk classification, human oversight, transparency, vendor records, and rollout discipline.
Fortgeschritten 10 Min. Lesezeit
Bereitstellungsmuster für private KI: lokal, in der VPC, selbst gehostet und hybrid
Private KI ist keine einzelne Architektur. Ein praktischer Vergleich lokaler Modelle, Enterprise-SaaS, VPC-Bereitstellungen, selbst gehosteter Inferenz und hybrider Muster für KMU, denen Datenschutz und Kontrolle wichtig sind.
Fortgeschritten 10 Min. Lesezeit
KI sicher mit E-Mail, Kalender und CRM verbinden
Ein risikobasierter Leitfaden zur sicheren Anbindung von KI an E-Mail, Kalender und CRM: mit minimalen Berechtigungen, Freigabeschranken, geschützten Audit-Nachweisen, Negativtests und Wiederherstellungswegen.
Mittelstufe 25 Minuten
OWASPs zehn wichtigste Angriffswege gegen LLMs: KI-Schwachstellen offengelegt
IBM Technology. Das Video erweitert den Blick von Prompt-Injection auf die OWASP Top 10 für LLMs, darunter unsichere Ausgabeverarbeitung, Offenlegung sensibler Informationen und übermäßige Handlungsautonomie. Genau diesen Katalog möglicher Fehlerszenarien sollten Sie kennen, bevor Sie einem System Berechtigungsbereiche für Gmail oder HubSpot erteilen.
Mittelstufe 11 Minuten
Was ist ein Prompt-Injection-Angriff?
IBM Technology. Jeff Crumes Beispiel „Kaufen Sie einen SUV für 1 Dollar“ erklärt in zehn Minuten besonders anschaulich, warum direkte und indirekte Prompt-Injection unterschiedliche Probleme darstellen und weshalb Filter beide nicht vollständig lösen können. Das passt unmittelbar zum Argument des Artikels: Sie benötigen OAuth-Berechtigungsbereiche nach dem Prinzip der geringsten Rechte, ein dediziertes Agentenkonto und menschliche Freigabe für jede irreversible Aktion, nicht nur einen raffinierteren System-Prompt.
Mittelstufe 93 Minuten
Sam Altman | This Past Weekend mit Theo Von #599
Theo Von. Etwa zwölf Minuten nach Beginn erklärt Altman, dass ChatGPT-Gespräche keinem vergleichbaren gesetzlichen Vertraulichkeitsprivileg unterliegen und OpenAI in einem Gerichtsverfahren zu ihrer Herausgabe verpflichtet werden kann. Dieser Abschnitt ist der meistzitierte Videoausschnitt zu diesem Thema – und sollte besser im Original als über einen Nachrichtenbeitrag gehört werden. Das übrige Gespräch deckt viele Themen ab, doch genau dieser Austausch beantwortet offen die Frage des Artikels: „Was tut das Unternehmen tatsächlich mit meinen Eingaben?“
Neu bei KI 13 Minuten
So sichern Sie KI-Geschäftsmodelle ab
IBM Technology. IBMs Herausgeberbeschreibung nennt Jeff Crumes Erläuterung generativer KI-Risiken für Datenschutz, Genauigkeit und Sicherheit sowie einen Rahmen für den Umgang mit diesen Risiken. Nutzen Sie den Hintergrund für Fragen zum freigegebenen Datenweg des Artikels.
Einsteiger 11 Minuten
Was ist Shadow AI? Die unterschätzte Cybersicherheitsbedrohung
IBM Technology. IBMs Beschreibung behandelt Shadow AI, Datenabfluss, Zugangskontrollen und Modellvergiftung. Verbinden Sie dies mit Toolfreigabe und Vorfallmeldung im Artikel; schließen Sie daraus nicht auf das häufigste Risiko Ihrer Organisation.
Einsteiger 13 Minuten
LLMs angreifen – Prompt Injection
LiveOverflow. Das Video ordnet Prompt-Injection als klassischen Injektionsangriff auf Systeme ein, die Anweisungen mit nicht vertrauenswürdigen Daten vermischen. Ein konkretes Moderationsbeispiel zeigt, wie ein Angreifer einen unschuldigen Nutzer belastet. Der Perspektivwechsel von „Das Modell ist das Ziel“ zu „Die Anwendung ist das Ziel“ entspricht genau dem Einstieg des Artikels.
Fortgeschritten 17 Minuten
LLMs schützen – Prompt Injection
LiveOverflow. Der Vortrag behandelt das tatsächliche Defense-in-Depth-Modell: Taint-Analyse von LLM-Ausgaben, Einschränkung erwarteter Ausgabeformen, Nutzerisolation, Few-Shot-Gerüste, Fine-Tuning, Temperatur 0 für deterministischeres Verhalten und Redundanz auf kritischen Pfaden. Das entspricht dem Abwehrabschnitt des Artikels nahezu Punkt für Punkt.
Fortgeschritten