

Integritet och datahygien
Förstå vad verktyg minns, vad du inte bör ladda upp och hur du hanterar arbetsdata ansvarsfullt.
24 innehållsposter (18 artiklar · 6 videor)
Börja här
Börja med några rekommenderade innehållsposter innan du går igenom hela flödet.
 7 min läsning
Integritet för nybörjare: vad ChatGPT minns, ser och delar
Skilj mellan träning, minne, lagring och delning med tredje part. Kontrollera inställningarna för ditt konto utan att betrakta Tillfällig chatt eller ett betalt abonnemang som tillåtelse att dela känsliga uppgifter.
Ny inom AI 4 min läsning
Integritet och datahygien när du använder AI på jobbet
Minska integritets- och sekretessrisker genom att kontrollera exakt produkt, abonnemang, konfiguration, information och tillämpliga regler innan du delar något.
Nybörjare 10 min läsning
Ansluta AI till e-post, kalender och CRM säkert
En riskbaserad guide till att ansluta AI till e-post, kalender och CRM med minsta möjliga behörighetsomfång, godkännandespärrar, skyddat revisionsunderlag, negativa tester och återställningsvägar.
MellannivåMer i detta ämne
 8 min läsning
Hermes Agent under den första veckan: minneshygien, färdigheter och verktygsgodkännanden
En säker första vecka med Hermes Agent: installera och gör ett grundtest, vårda MEMORY.md och USER.md, lägg till en färdighet, begränsa filskrivningar och inaktivera eller isolera åtkomsten till skalet.
Mellannivå 8 min läsning
Anropa vLLM och andra OpenAI-kompatibla slutpunkter från n8n
Anropa en lokal OpenAI-kompatibel /v1/chat/completions-slutpunkt från n8n-noden HTTP Request, med tydlig autentisering, väl avvägda tidsgränser, kontroll av bas-URL och en privat nätverksgräns.
Mellannivå 8 min läsning
OpenClaw: tillåtelselistor, parning och säkra gruppomnämnanden
Kanaltillåtelselistor, DM-parning och regler för omnämnanden i grupper är den verkliga säkerhetsgränsen för OpenClaw, eftersom verktygen kan omfatta skal, filer och webbläsare. En praktisk checklista för nedlåsning.
Mellannivå 5 min läsning
Solo-regler för AI i kundarbete
Innan du lägger en kunds brief, utkast eller data nära ett konsument-AI-verktyg, skriv ett ensides personligt policykort: vad du aldrig klistrar in, vad som kräver kundens samtycke, vad du fortfarande prissätter och scopar själv, och när du eskalerar till en mänsklig specialist. Frilansare ärver inte en arbetsgivares AI-policy – du behöver din egen.
Ny inom AI 6 min läsning
A caregiving handoff that preserves dignity and context
Prepare a caregiving handoff with tasks, observed routines and the person's own preferences. Record sources and dates, then check understanding through a read-back.
Nybörjare 8 min läsning
Chronic-condition administration: build a care calendar, not a treatment plan
Coordinate appointments, refill requests, forms, transport, and follow-ups on a private board. Keep care-team records and consent notes out of general-purpose chatbots, and send clinical questions to the care team.
Mellannivå 7 min läsning
Få samtycke innan du AI-redigerar eller delar någons foto
Att ladda upp en väns foto till ett AI-verktyg för att ta bort en bakgrund, byta ett leende eller göra om bilden till en illustration känns som en liten, personlig redigering. För personen på fotot kan det vara ett mycket större beslut som personen aldrig fick fatta.
Nybörjare 5 min läsning
Finding subscription drift without exposing your bank history
Review transaction history privately for recurring charges and drift, without connecting an AI tool to your bank account or sharing the transaction lines. Leave with a checked candidate list and a cancellation checklist you execute yourself.
Nybörjare 5 min läsning
Understand a medical document without turning it into medical advice
Use the original document, official glossaries and a four-column worksheet to prepare questions. Keep identifiable records out of public AI tools and interpretation with the care team.
Nybörjare 5 min läsning
Coordinating an ageing parent's care without losing their voice
Coordinate an ageing parent's care with their voice and permission at the centre. Keep the real consent and care record private; use AI only for generic questions, never to process their health or sharing decisions.
Nybörjare 6 min läsning
Is this AI product safe for my child's data? A privacy checklist
A seven-point screen for age rules, collection, retention, training, sharing, controls and deletion that records unresolved child-data risks without pretending to certify a product as safe or lawful.
Nybörjare 7 min läsning
Arkivera familjefoton och berättelser utan att hitta på historia
Ett arbetsflöde för transkriptioner och bildtexter i familjearkiv som tar hänsyn till samtycke och proveniens, håller modellens antaganden åtskilda från bekräftad historia och skyddar uppgifter om barn från icke-godkända verktyg.
Mellannivå 9 min läsning
Ett personligt kunskapssystem som hjälper dig att hitta tillbaka – inte bara samla
Ett avgränsat system från insamling till återfinning med tydliga användningsfall, återfinningstester, granskningsdatum, raderingsregler och varningar om känsliga anteckningar, andras data och konton hos leverantörer.
Mellannivå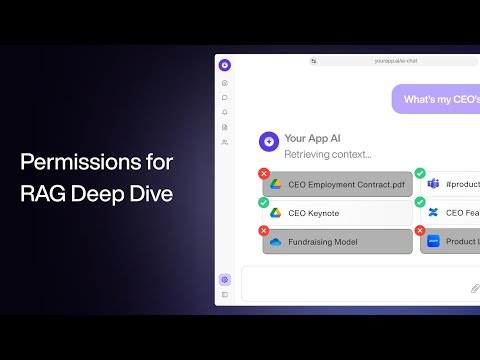 20 minuter
Behörigheter och åtkomstkontroll för RAG – en fördjupad guide
Paragon. Går igenom behörighetsproblemet för RAG i produktion och jämför verktygsanrop, namnrymder, ACL-tabeller och relationsbaserade behörigheter. Det stöder direkt artikelns huvudregel: informationshämtningen får endast returnera källor som den aktuella användaren har rätt att se, och källsystemens behörigheter får inte behandlas som en efterhandsfråga.
Avancerad 10 min läsning
RAG för företagskunskap: behörigheter, informationsläckage och källgränser
En kunskapsassistent för företag är säker endast om informationshämtningen respekterar behörigheterna. Så utformas källgränser för RAG, ACL-filtrering, dokumentägarskap, loggning, hantering av inaktuella källor och säkra avböjanden.
Avancerad 9 min läsning
EU AI Act for SMEs: a practical governance plan
The EU AI Act is not just a legal problem for large vendors. A practical SME plan for inventory, risk classification, human oversight, transparency, vendor records, and rollout discipline.
Avancerad 25 minuter
OWASP:s 10 främsta sätt att angripa LLM:er: AI-sårbarheter avslöjade
IBM Technology. Vidgar perspektivet från promptinjektion till hela OWASP:s topp 10 för LLM:er – osäker hantering av utdata, exponering av känslig information och alltför långtgående handlingsfrihet. Det är precis den katalog över fellägen som du bör ha i åtanke innan du ger något åtkomst till Gmail eller HubSpot.
Mellannivå 11 minuter
Vad är en promptinjektionsattack?
IBM Technology. Jeff Crumes exempel med att ”köpa en SUV för 1 dollar” är den tydligaste förklaringen på 10 minuter av varför direkt och indirekt promptinjektion är två olika problem och varför filtrering inte kan lösa något av dem fullständigt. Den anknyter direkt till artikelns argument att du behöver behörigheter enligt principen om minsta privilegium, ett särskilt agentkonto och en människa i loopen för allt som inte går att ångra – inte en smartare systemprompt.
Mellannivå 93 minuter
Sam Altman | This Past Weekend med Theo Von #599
Theo Von. Ungefär tolv minuter in medger Altman att samtal med ChatGPT inte har samma rättsliga sekretesskydd som samtal med exempelvis en terapeut och att OpenAI i en rättsprocess kan tvingas lämna ut dem. Det avsnittet är det i särklass mest citerade videoklippet om ämnet – och det är värt att höra honom säga det med egna ord i stället för via ett nyhetsinslag. Resten av samtalet spänner över många ämnen, men just det meningsutbytet är det uppriktiga svaret på frågan som artikeln ställer: ”Vad gör företaget egentligen med det jag skriver?”
Ny inom AI 13 minuter
Så säkrar du AI-baserade affärsmodeller
IBM Technology. IBM:s publiceringsbeskrivning tar upp Jeff Crumes förklaring av generativ AI:s risker för integritet, träffsäkerhet och säkerhet samt ett ramverk för att hantera dem. Använd bakgrunden för att identifiera frågor om artikelns godkända dataflöde.
Nybörjare 11 minuter
Vad är skugg-AI? Cybersäkerhetshotets svarta häst
IBM Technology. IBM:s publiceringsbeskrivning tar upp skugg-AI, dataexfiltration, åtkomstkontroller och modellförgiftning. Koppla begreppen till artikelns kontroller av exakt verktygsgodkännande och incidentrapportering; dra inga slutsatser om organisationens vanligaste risk utifrån genomgången.
Nybörjare