

Privatliv og datahygiejne
Få styr på, hvad værktøjerne husker, hvad du ikke bør uploade, og hvordan du håndterer arbejdsdata ansvarligt.
24 historier (18 artikler · 6 videoer)
Start her
Et par gode steder at begynde, før du går på opdagelse i hele oversigten.
 7 min læsning
Databeskyttelse 101: hvad ChatGPT husker, ser og deler
Skeln mellem træning, hukommelse, opbevaring og deling med tredjeparter. Kontrollér indstillingerne for din konto uden at betragte Midlertidig chat eller et betalt abonnement som tilladelse til at dele følsomme data.
Ny inden for AI 4 min læsning
Databeskyttelse og datahygiejne, når du bruger AI på arbejdet
Kontrollér det konkrete produkt, abonnement, konfiguration, data og gældende regler for at reducere risici for privatliv og fortrolighed på arbejdet.
Begynder 10 min læsning
Forbind AI sikkert med din e-mail, kalender og CRM
En risikobaseret guide til at forbinde AI med e-mail, kalender og CRM ved hjælp af mindst mulige rettigheder, godkendelsespunkter, beskyttet revisionsdokumentation, negative test og muligheder for genopretning.
Let øvetFlere i dette emne
 8 min læsning
Hermes Agent første uge: hukommelseshygiejne, færdigheder og værktøjsgodkendelser
En sikker opsætning af Hermes Agent i den første uge: Installér og afprøv, kuratér MEMORY.md og USER.md, tilføj én færdighed, begræns filskrivning, og deaktivér eller isolér shelladgang.
Let øvet 8 min læsning
Kald vLLM og andre OpenAI-kompatible slutpunkter fra n8n
Kald et lokalt OpenAI-kompatibelt /v1/chat/completions-slutpunkt fra n8ns HTTP Request-node med eksplicit autentificering, målte tidsgrænser, kontrol af base-URL og en privat netværksgrænse.
Let øvet 8 min læsning
Sikkerhed i OpenClaw med tilladelseslister, parring og gruppeomtaler
Tilladelseslister til kanaler, parring af direkte beskeder og regler for gruppeomtaler er den reelle sikkerhedsgrænse i OpenClaw, fordi værktøjerne kan omfatte shell, filer og browser. Her er en praktisk tjekliste til at begrænse adgangen.
Let øvet 5 min læsning
Solo AI-regler for kundearbejde
Før du sætter en kundes brief, udkast eller data nær et forbruger-AI-værktøj, så skriv et personligt politik-kort på én side: hvad du aldrig indsætter, hvad der kræver kundesamtykke, hvad du stadig prissætter og afgrænser selv, og hvornår du eskalerer til en menneskelig specialist. Freelancere arver ikke en arbejdsgivers AI-politik – du har brug for din egen.
Ny inden for AI 6 min læsning
A caregiving handoff that preserves dignity and context
Prepare a caregiving handoff with tasks, observed routines and the person's own preferences. Record sources and dates, then check understanding through a read-back.
Begynder 8 min læsning
Chronic-condition administration: build a care calendar, not a treatment plan
Coordinate appointments, refill requests, forms, transport, and follow-ups on a private board. Keep care-team records and consent notes out of general-purpose chatbots, and send clinical questions to the care team.
Let øvet 7 min læsning
Få samtykke, før du AI-redigerer eller deler nogens foto
At uploade en vens foto til et AI-værktøj for at fjerne en baggrund, bytte et smil eller omdanne det til en illustration føles som en lille, personlig redigering. For personen på fotoet kan det være en langt større beslutning, de aldrig fik lov at træffe.
Begynder 5 min læsning
Finding subscription drift without exposing your bank history
Review transaction history privately for recurring charges and drift, without connecting an AI tool to your bank account or sharing the transaction lines. Leave with a checked candidate list and a cancellation checklist you execute yourself.
Begynder 5 min læsning
Understand a medical document without turning it into medical advice
Use the original document, official glossaries and a four-column worksheet to prepare questions. Keep identifiable records out of public AI tools and interpretation with the care team.
Begynder 5 min læsning
Coordinating an ageing parent's care without losing their voice
Coordinate an ageing parent's care with their voice and permission at the centre. Keep the real consent and care record private; use AI only for generic questions, never to process their health or sharing decisions.
Begynder 6 min læsning
Is this AI product safe for my child's data? A privacy checklist
A seven-point screen for age rules, collection, retention, training, sharing, controls and deletion that records unresolved child-data risks without pretending to certify a product as safe or lawful.
Begynder 7 min læsning
Arkivér familiefotos og fortællinger uden at opfinde historien
En arbejdsgang med samtykke og proveniens til udkast af transskriptioner og billedtekster i et familiearkiv, hvor modellens slutninger holdes adskilt fra bekræftet historie, og oplysninger om børn holdes ude af ikke-godkendte værktøjer.
Let øvet 9 min læsning
Et personligt vidensystem, der hjælper dig med at finde frem, ikke hamstre
Et afgrænset system fra registrering til genfinding med tydelige anvendelser, søgetest, revisionsdatoer og sletteregler samt advarsler om følsomme noter, andres oplysninger og konti hos eksterne udbydere.
Let øvet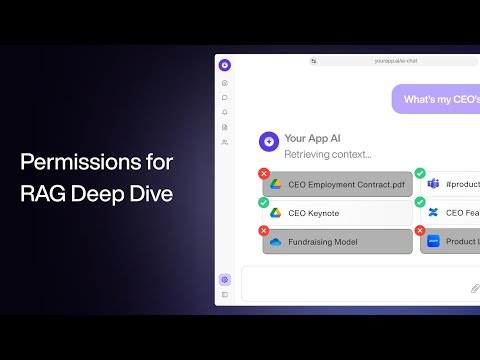 20 minutter
Tilladelser og adgangskontrol til RAG – en dybdegående tutorial
Paragon. Gennemgår produktions-RAG-tilladelsesproblemet og sammenligner tool-calling, namespaces, ACL-tabeller og relationship-based permissions. Det understøtter direkte artiklens kerneregel: retrieval må kun returnere kilder, den aktuelle bruger har lov til at se, og tilladelser i kildesystemet kan ikke behandles som en eftertanke.
Avanceret 10 min læsning
RAG til virksomhedsviden: tilladelser, datalæk og kildegrænser
En assistent til virksomhedsviden er kun sikker, hvis hentningen respekterer tilladelser. Sådan designer I kildegrænser, ACL-filtrering, dokumentejerskab, logning, håndtering af forældede kilder og sikker afvisning i RAG.
Avanceret 9 min læsning
EU AI Act for SMEs: a practical governance plan
The EU AI Act is not just a legal problem for large vendors. A practical SME plan for inventory, risk classification, human oversight, transparency, vendor records, and rollout discipline.
Avanceret 25 minutter
OWASP's Top 10 måder at angribe LLM'er på: AI-sårbarheder blotlagt
IBM Technology. Videoen udvider perspektivet fra promptinjektion til den daværende OWASP Top 10 for LLM-applikationer, herunder usikker håndtering af resultater, videregivelse af følsomme oplysninger og overdrevne beføjelser. Kategorierne er relevante, før et system får adgang til Gmail eller HubSpot, men navne og prioritering skal sammenholdes med den aktuelle OWASP-vejledning.
Let øvet 11 minutter
Hvad er et promptinjektionsangreb?
IBM Technology. Jeff Crumes eksempel med »køb en SUV for 1 dollar« forklarer på ti minutter forskellen mellem direkte og indirekte promptinjektion og begrænsningerne ved filtrering alene. Det understøtter artiklens anbefaling om færrest mulige rettigheder, en særskilt agentkonto og menneskelig godkendelse af irreversible handlinger frem for at bruge systemprompten som eneste værn.
Let øvet 93 minutter
Sam Altman | This Past Weekend med Theo Von #599
Theo Von. Afsnittet cirka tolv minutter inde, hvor Altman indrømmer, at der ikke er nogen juridisk tavshedspligt for ChatGPT-samtaler, og at OpenAI kan blive beordret til at udlevere dem i en retssag, er det mest citerede klip om emnet — og værd at høre med hans egen stemme snarere end via et nyhedsklip. Resten af samtalen spænder bredt, men den ene udveksling er det ærlige svar på det spørgsmål, artiklen stiller: "hvad gør virksomheden egentlig med det, jeg skriver?"
Ny inden for AI 13 minutter
Sådan sikrer du AI-forretningsmodeller
IBM Technology. IBMs udgiverbeskrivelse omtaler Jeff Crumes forklaring af generativ AIs risici for databeskyttelse, nøjagtighed og sikkerhed samt en ramme for at håndtere dem. Brug baggrunden til at formulere spørgsmål om det godkendte dataforløb i artiklen.
Begynder 11 minutter
Hvad er Shadow AI? Den mørke hest blandt cybersikkerhedstrusler
IBM Technology. IBMs udgiverbeskrivelse omfatter Shadow AI, dataudtræk, adgangskontroller og forgiftning af modeller. Knyt begreberne til artiklens kontrol af præcis værktøjsgodkendelse og hændelsesrapportering; udled ikke din organisations mest almindelige risiko af videoen.
Begynder