

 20:29
Paragon
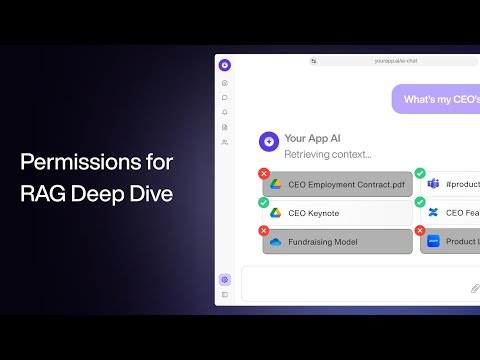
Explica el problema de los permisos en un RAG de producción y compara las llamadas a herramientas, los espacios de nombres, las tablas ACL y los permisos basados en relaciones. Esto respalda directamente la regla principal del artículo: la recuperación solo debe devolver fuentes que el usuario actual esté autorizado a ver, y los permisos de los sistemas de origen no pueden tratarse como una consideración posterior.
Qué aprenderás: Evaluarás patrones prácticos de control de acceso para un RAG de conocimiento corporativo antes de indexar documentos internos confidenciales.
Qué ver o saber antes: Conocimientos básicos de arquitectura RAG, bases de datos vectoriales, OAuth o permisos de proveedores de integraciones y conceptos de autorización de backend.
Nota de AI Expert: Este es un tutorial de un proveedor, así que no adoptes sin criterio la recomendación de utilizar un grafo. Úsalo para comprender las ventajas y los inconvenientes, y elige después el modelo de permisos más sencillo que se ajuste a los sistemas de origen, el nivel de sensibilidad, el modelo de tenencia y la capacidad operativa.