

 20:29
Paragon
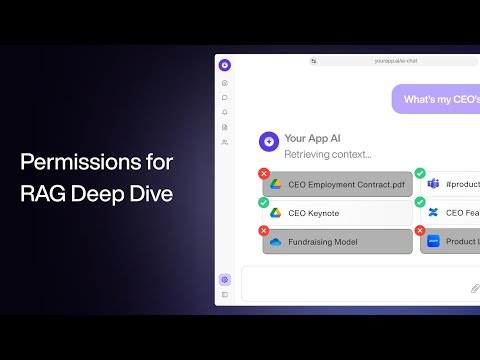
Gennemgår produktions-RAG-tilladelsesproblemet og sammenligner tool-calling, namespaces, ACL-tabeller og relationship-based permissions. Det understøtter direkte artiklens kerneregel: retrieval må kun returnere kilder, den aktuelle bruger har lov til at se, og tilladelser i kildesystemet kan ikke behandles som en eftertanke.
Hvad du bør få ud af dette: Evaluér praktiske adgangskontrolmønstre for virksomhedsviden-RAG, før du indekserer følsomme interne dokumenter.
Forudsætninger: Grundlæggende RAG-arkitektur, vector databases, OAuth- eller integrationsudbyder-tilladelser og backend-autorisationsbegreber.
Bemærkning fra AI Expert: Dette er en vendor-tutorial, så kopiér ikke graph-anbefalingen blindt. Brug den til at forstå trade-offs, og vælg derefter den enkleste tilladelsesmodel, der matcher kildesystemerne, følsomhedsniveauet, tenancy-modellen og driftskapaciteten.